



За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

За три года No More Ransom привёл к убыткам вымогателей на $108 млн

26 июля проекту No More Ransom исполнилось три года. По словам Европола, за это время No More Ransom привёл к убыткам киберпреступников на сумму $108 миллионов. А все потому, что многие пользователи скачивали с сайта проекта бесплатные инструменты для расшифровки файлов.

Скачать бесплатные дешифраторы можно здесь https://www.nomoreransom.org/. Как сообщили представители Европол, дешифраторы для одного только GandCrab привели к убыткам злоумышленников на сумму $50 миллионов.

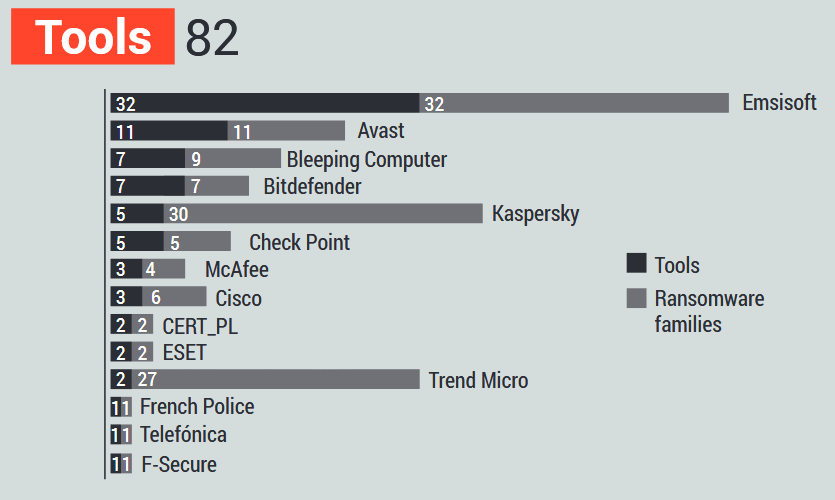
В настоящий момент No More Ransom может предложить 82 инструмента, которые расшифруют 109 разных типов шифровальщиков. Большинство дешифраторов разработали антивирусные эксперты из компаний Emsisoft, Avast и Bitdefender.

Рекордсменом по количеству выпущенных дешифраторов стала компания Emsisoft — из-под рук ее экспертов вышли 32 инструмента, расшифровывающие файлы, зашифрованные 32 различными типами программ-вымогателей.

По данным Европола, сайт No More Ransom посетило более трёх миллионов пользователей. А инструменты для расшифровки скачали более 200 тыс. жертв вымогателей.

Больше всего посетителей сайта проекта пришли из следующих стран: Южная Корея, США, Нидерланды, Россия и Бразилия.

Несмотря на заявление Европола, в Emsisoft уверены: сумма причинённого вымогателям ущерба значительно больше.

«Они не учитывали наши инструменты, которые скачали более 1,6 млн раз. Справедливо сказать, что эти дешифраторы помогли сэкономить жертвам около $800 миллионов», — заявили представители Emsisoft.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru