



Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Фейковые читы для CS: GO и PUBG содержали ворующий пароли троян

Как уже не раз было доказано, читы для популярных игр часто используются в качестве приманки для распространения вредоносных программ. Они хорошо справляются со своей функцией, поскольку многие геймеры хотят получить нечестное преимущество в играх.

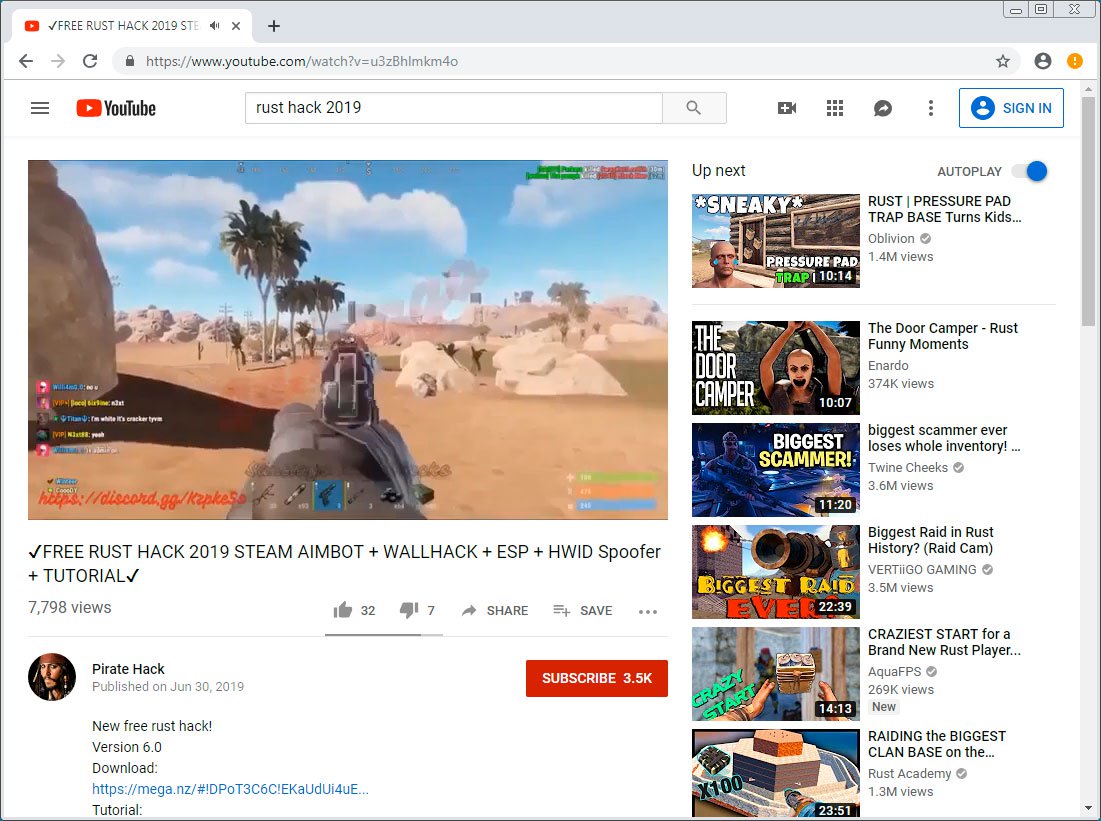
В новой вредоносной кампании, которую обнаружил исследователь .sS.!, пользователь YouTube под псевдонимом Pirate Hack публикует видео, в которых он предлагает игрокам в CS GO, PUBG и Rust читы и хакерские инструменты.

В этих видео демонстрируется действие этих хаков и читов, а также содержится ссылка на сервис mega.nz, где пользователь может скачать показанные в видео инструменты бесплатно.

В результате геймер скачивает Zip-архив, содержащий определенный набор файлов. Среди них есть файл инструкции TUTORIAL.txt, в котором один из пунктов указывает: пользователь должен отключить антивирус.

Если пользователь отключает антивирусную программу и запускает главный установщик чита, файл-вредонос svchost.exe копируется в директорию %Temp%. Далее установщик запускает этот файл и внедряет библиотеку AZORult в его процесс.

После этого вредоносная программа может собирать FTP-пароли, историю браузера и другие данные пользователя. Всю собранную информацию троян отправляет злоумышленнику.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru