



Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

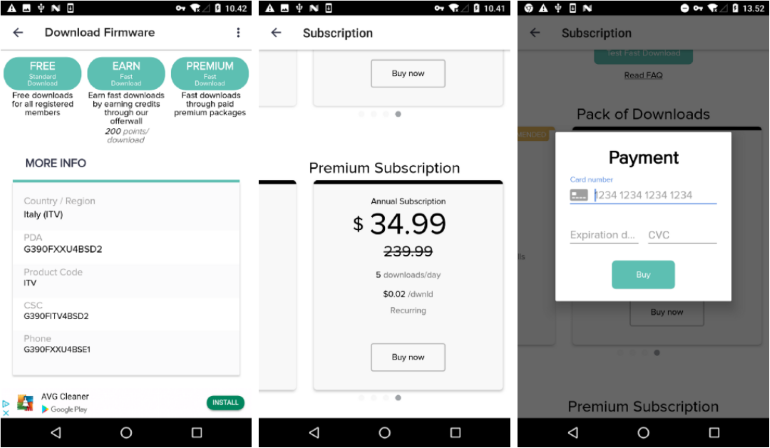
Более 10 миллионов пользователей Android столкнулись с фейковым приложением, якобы разработанным для поддержания прошивки Samsung в актуальном состоянии. «Updates for Samsung» — так называется мошенническая программа — вместо заявленных возможностей перенаправляла пользователей на рекламный ресурс.

Программу обнаружил Алексей Купринс из CSIS Security Group. Эксперт опубликовал отчет, в котором рассматривается поведение «Updates for Samsung».

«Я связался с представителями официального магазина Google Play Store [именно через него распространялась программа — прим. ред.] и попросил их удалить нежелательное приложение. Самих пользователей сложно винить в том, что их удалось обмануть — вполне нормально зайти в официальный магазин, чтобы скачать приложение для обновления прошивки», — комментирует Купринс.

«Вендоры в последнее время снабжают свои устройства просто диким количеством приложений, что легко может ввести любого в заблуждение».

Приложение «Updates for Samsung» использует в своих целях давнюю проблему Samsung, которая затрудняет обновление прошивки и ОС для пользователей смартфонов этой компании.

«Обычный пользователь может легко запутаться в процессе обновления операционной системы, что может побудить его зайти в Google Play Store в поиске апдейтов», — подытоживает Купринс.

Само приложение «Updates for Samsung» не является вредоносным, оно больше похоже на нежелательную мошенническую программу. Программа не имеет никакого отношения к компании Samsung.

Скачавший фейковое приложение пользователь, как правило, попадает на сайт updato[.]com, который полностью усеян рекламой разного характера. На этом ресурсе пользователя пытаются убедить оформить премиум-услугу за $34,99.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru