



Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

Фейковое приложение для Samsung установили 10 млн пользователей Android

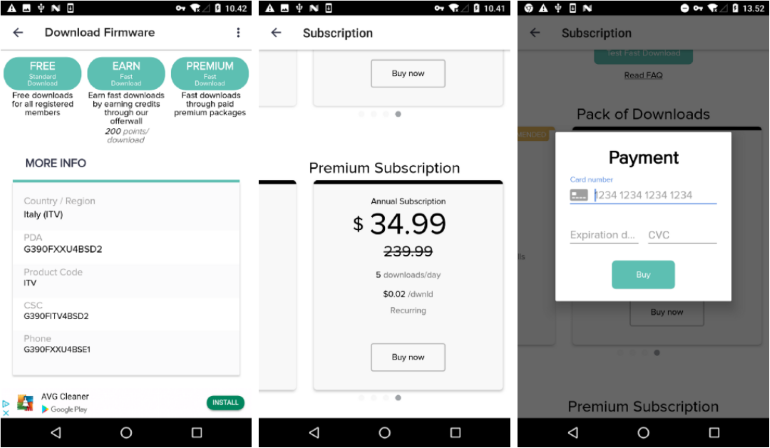
Более 10 миллионов пользователей Android столкнулись с фейковым приложением, якобы разработанным для поддержания прошивки Samsung в актуальном состоянии. «Updates for Samsung» — так называется мошенническая программа — вместо заявленных возможностей перенаправляла пользователей на рекламный ресурс.

Программу обнаружил Алексей Купринс из CSIS Security Group. Эксперт опубликовал отчет, в котором рассматривается поведение «Updates for Samsung».

«Я связался с представителями официального магазина Google Play Store [именно через него распространялась программа — прим. ред.] и попросил их удалить нежелательное приложение. Самих пользователей сложно винить в том, что их удалось обмануть — вполне нормально зайти в официальный магазин, чтобы скачать приложение для обновления прошивки», — комментирует Купринс.

«Вендоры в последнее время снабжают свои устройства просто диким количеством приложений, что легко может ввести любого в заблуждение».

Приложение «Updates for Samsung» использует в своих целях давнюю проблему Samsung, которая затрудняет обновление прошивки и ОС для пользователей смартфонов этой компании.

«Обычный пользователь может легко запутаться в процессе обновления операционной системы, что может побудить его зайти в Google Play Store в поиске апдейтов», — подытоживает Купринс.

Само приложение «Updates for Samsung» не является вредоносным, оно больше похоже на нежелательную мошенническую программу. Программа не имеет никакого отношения к компании Samsung.

Скачавший фейковое приложение пользователь, как правило, попадает на сайт updato[.]com, который полностью усеян рекламой разного характера. На этом ресурсе пользователя пытаются убедить оформить премиум-услугу за $34,99.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru