



Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

Киберкомандование США предупреждает об атаках иранских хакеров и Outlook

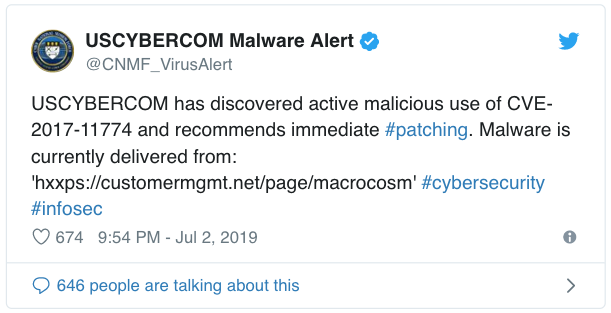
Кибернетическое командование США опубликовало в Twitter предупреждение о кибератаках, в ходе которых злоумышленники используют уязвимость CVE-2017-11774 в Outlook. Есть предположение, что за атаками стоят иранские правительственные киберпреступники.

Уязвимость CVE-2017-11774 позволяет обойти защитные механизмы и выполнить произвольные команды. Оказалось, что Outlook некорректно обрабатывает объекты в памяти.

«Атакующий может использовать специально созданный файл документа для эксплуатации уязвимости. Этот сценарий предполагает, что злоумышленник должен заставить пользователя открыть файл и взаимодействовать с документом», — так описывает проблему безопасности Microsoft.

К слову, уязвимость довольно старая — эксперты компании SensePost сообщили о ней еще в 2017 году. В октябре того же года Microsoft устранила проблему безопасности под идентификатором CVE-2017-11774.

Иранские хакеры из группы APT33 (также известна под именем Elfin) взяли на вооружение эту брешь. Кибернетическое командование США предупреждает, что атаки с использованием CVE-2017-11774 продемонстрировали резкий скачок.

Кибершпионы атакуют серверы и пытаются с их помощью заразить пользователей.

APT33 активна с конца 2013 года, именно эта группировка стоит за вредоносной программой Shamoon.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru