



Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Четверть популярных CMS небезопасно хранят пароли, используя MD5

Более четверти популярных систем управления контентом (CMS) по умолчанию используют устаревшую и уже неактуальную схему MD5-хеширования для хранения и защиты пользовательских паролей.

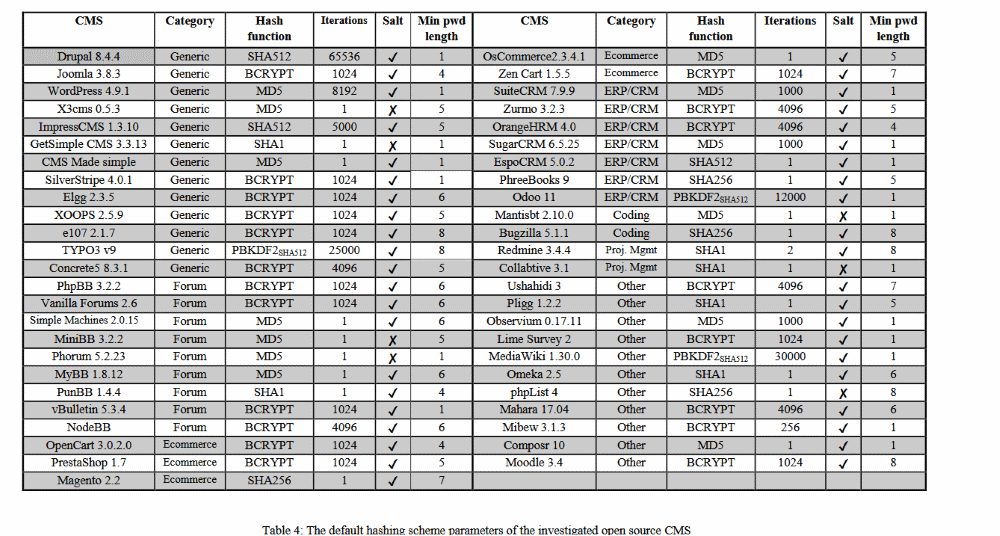
Среди использующих MD5 оказались такие серьезные проекты, как WordPress, osCommerce, SuiteCRM, Simple Machines Forum, miniBB, MyBB, SugarCRM, CMS Made Simple, MantisBT, Phorum, Observium, X3cms и Composr.

На деле это означает, что злоумышленник легко расшифрует пароли пользователей, если ему в руки попадает база данных сайта на одной из этих CMS. Единственное, что может предпринять владелец ресурса — поменять настройки по умолчанию, модифицировав исходных код CMS.

На эту проблему обратили внимание специалисты Университета Пирея в Греции. Исследователи проанализировали 49 наиболее часто используемых CMS и 47 популярных фреймворков.

Экспертов интересовал способ хранения паролей — насколько хорошо защищены учетные данные пользователей таких ресурсов.

В отчете исследователей есть таблица, на которой наглядно продемонстрирована ситуация с устаревшими методами хеширования паролей.


Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru