



Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Антивирусные эксперты компании «Доктор Веб» наткнулись на вредоносную программу, предназначенную для атаки пользователей мобильной операционной системы Android. Получивший имя Android.FakeApp.174 вредонос открывает в Google Chrome злонамеренные сайты и отображает рекламные уведомления.

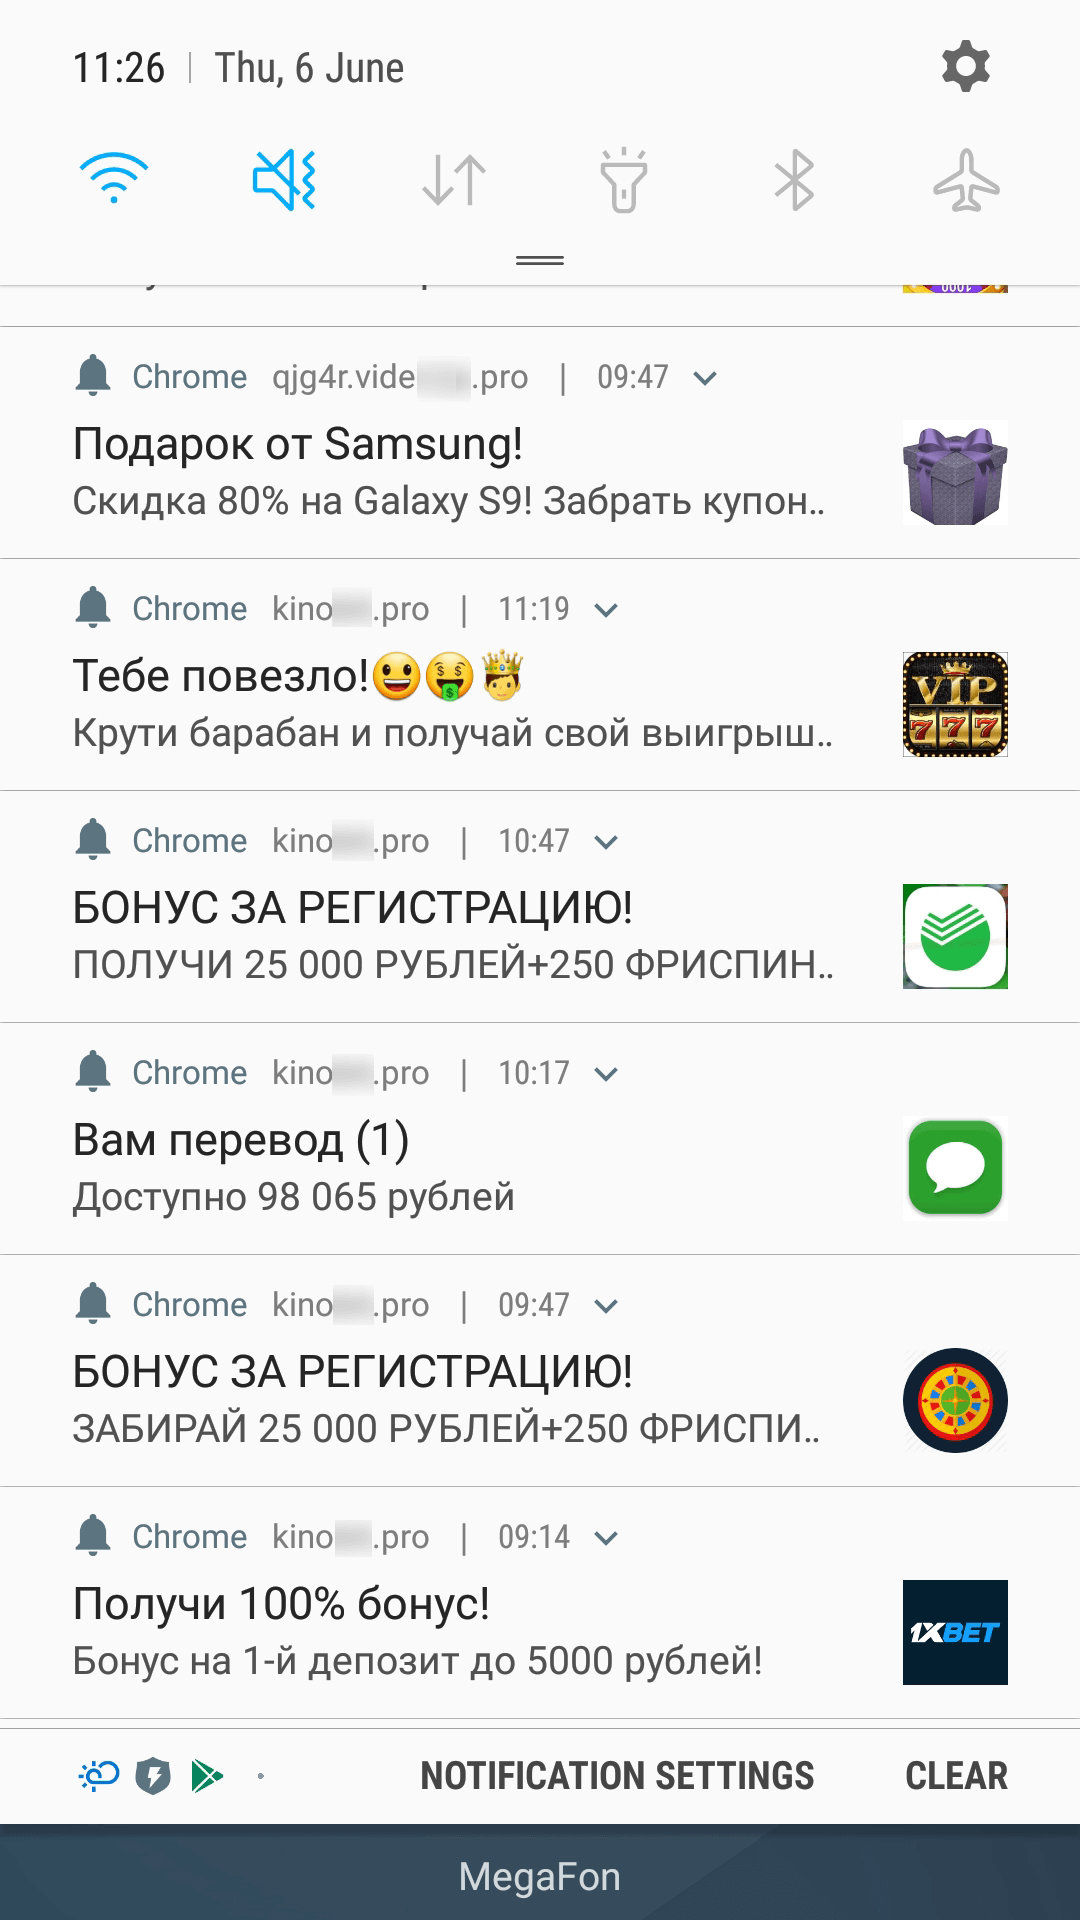
Судя по всему, злоумышленники пытались придать вредоносным уведомлениям вид системных сообщений, что делает их крайне опасными для невнимательных пользователей. Дополнительный риск создает возможность отображения этих уведомлений при закрытом браузере Chrome.

По словам аналитиков «Доктор Веб», Android.FakeApp.174 может привести к краже денежных средств и конфиденциальных пользовательских данных.

Речь идет об использовании киберпреступниками Push-уведомлений, эта технология позволяет веб-ресурсам отправлять пользователям специальные сообщения, которые, помимо прочего, могут быть похожи на системные уведомления.

При условии добросовестного использования функция push-уведомений полезна, так как позволяет держать пользователя в курсе новых событий. Например, социальные сети могут оповещать так о полученных сообщениях или репостах ваших публикаций.

Эксперты «Доктор Веб» предупреждают, что троян Android.FakeApp.174 распространяется под видом легитимных программ. Часто вредонос маскируется под софт, разработанный довольно известными брендами.

Более 1100 пользователей успели загрузить вредоносные приложения до того, как Google приняла меры и удалила из Play Store мошенническое ПО.

С примером злонамеренных уведомлений можно ознакомиться на скриншоте, предоставленном антивирусными специалистами:

В прошлом месяце мы писали, что мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru