



Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Пользователи Android столкнулись с вредоносными push-уведомлениями

Антивирусные эксперты компании «Доктор Веб» наткнулись на вредоносную программу, предназначенную для атаки пользователей мобильной операционной системы Android. Получивший имя Android.FakeApp.174 вредонос открывает в Google Chrome злонамеренные сайты и отображает рекламные уведомления.

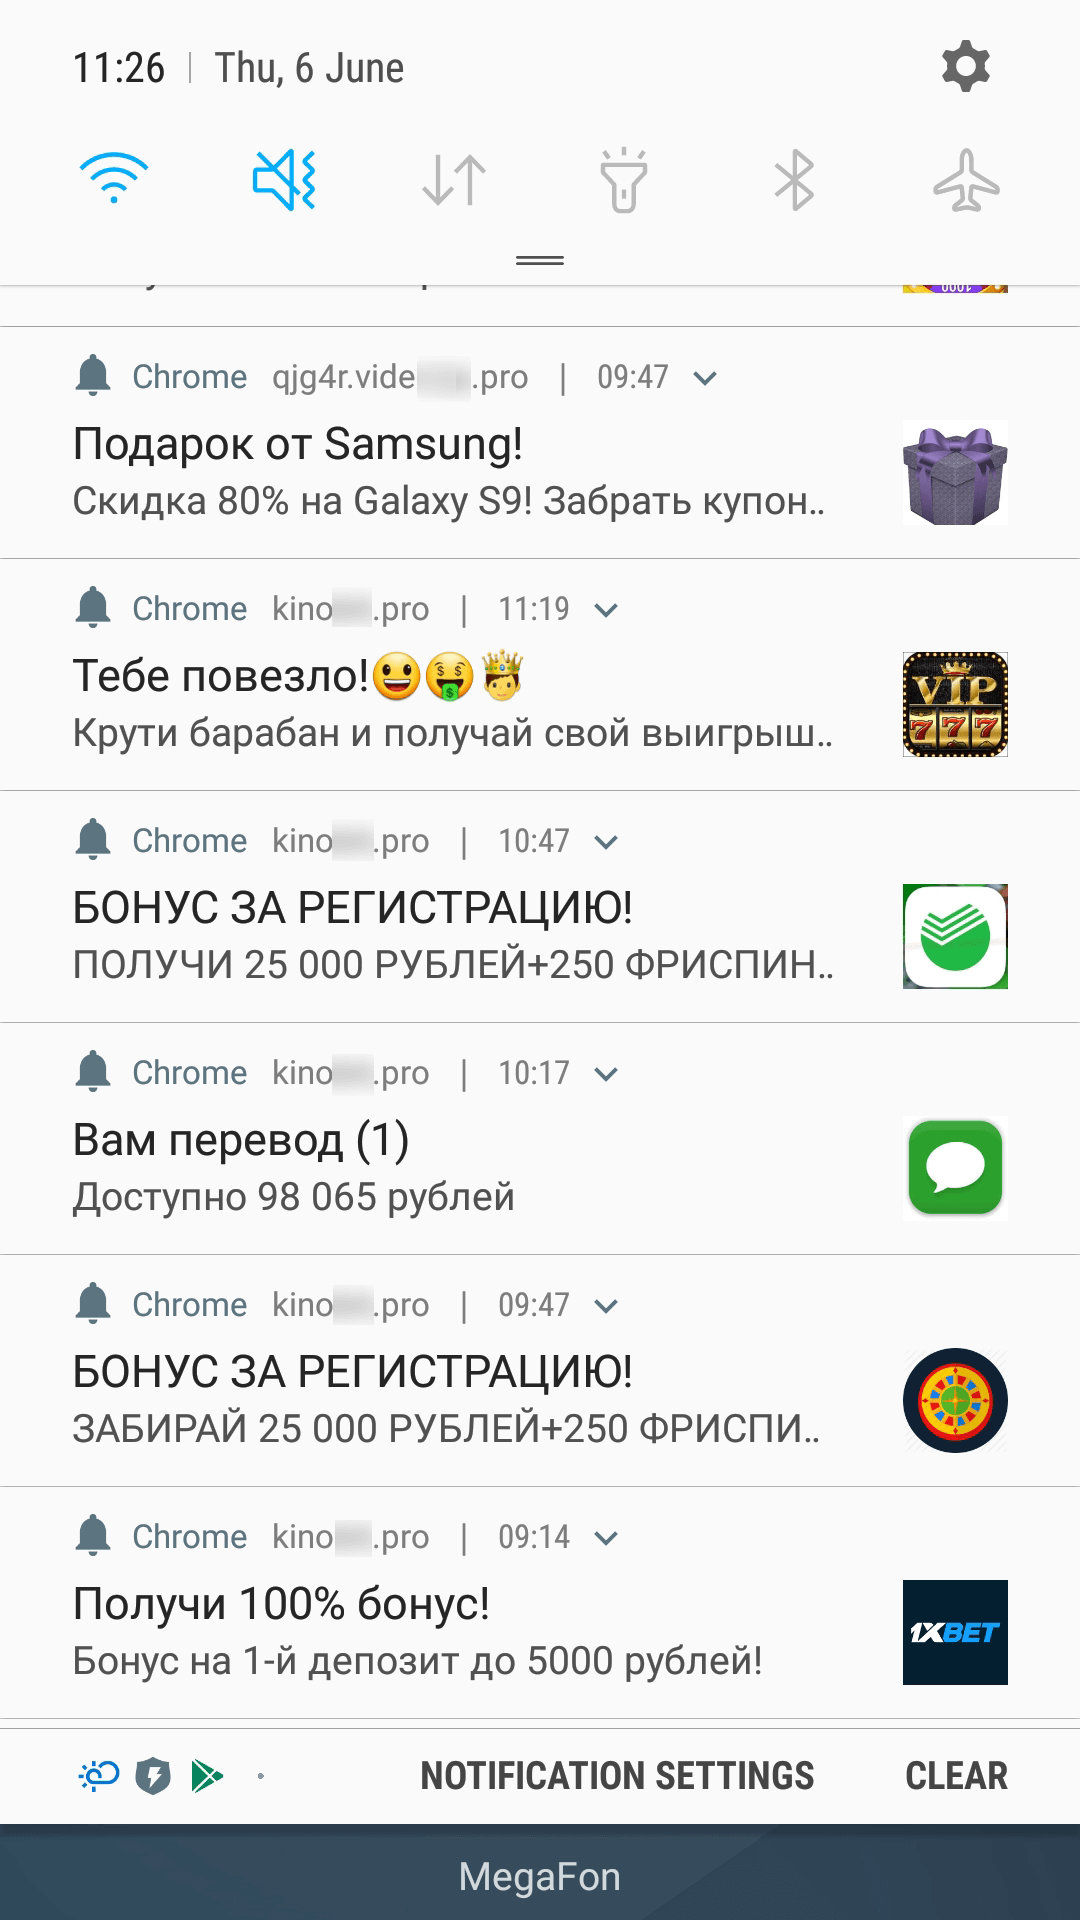
Судя по всему, злоумышленники пытались придать вредоносным уведомлениям вид системных сообщений, что делает их крайне опасными для невнимательных пользователей. Дополнительный риск создает возможность отображения этих уведомлений при закрытом браузере Chrome.

По словам аналитиков «Доктор Веб», Android.FakeApp.174 может привести к краже денежных средств и конфиденциальных пользовательских данных.

Речь идет об использовании киберпреступниками Push-уведомлений, эта технология позволяет веб-ресурсам отправлять пользователям специальные сообщения, которые, помимо прочего, могут быть похожи на системные уведомления.

При условии добросовестного использования функция push-уведомений полезна, так как позволяет держать пользователя в курсе новых событий. Например, социальные сети могут оповещать так о полученных сообщениях или репостах ваших публикаций.

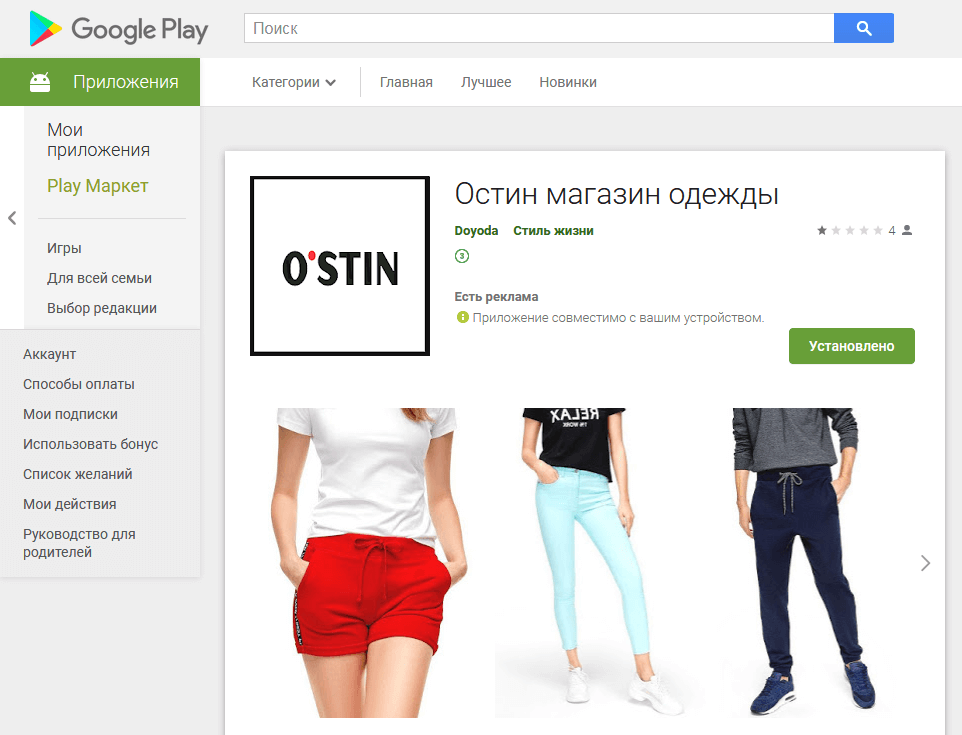
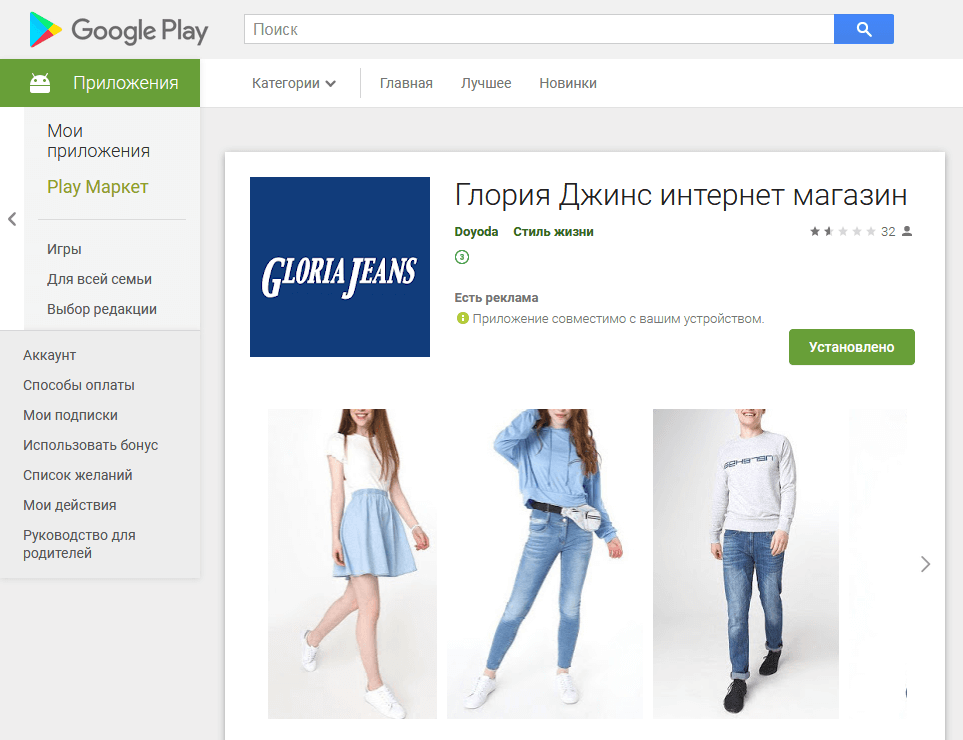
Эксперты «Доктор Веб» предупреждают, что троян Android.FakeApp.174 распространяется под видом легитимных программ. Часто вредонос маскируется под софт, разработанный довольно известными брендами.

Более 1100 пользователей успели загрузить вредоносные приложения до того, как Google приняла меры и удалила из Play Store мошенническое ПО.

С примером злонамеренных уведомлений можно ознакомиться на скриншоте, предоставленном антивирусными специалистами:

В прошлом месяце мы писали, что мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru