



XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

Исследователь в области безопасности обнаружил XSS-уязвимость, которая может использоваться для атак сотрудников Google, а также для получения доступа к счетам и другой конфиденциальной информации.

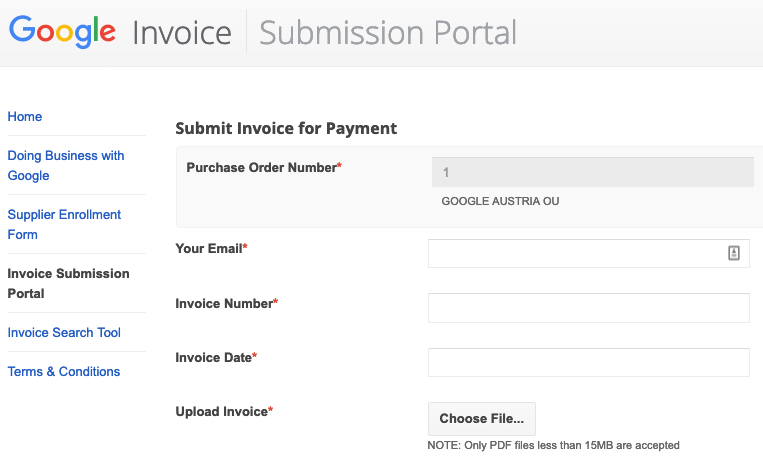
Проблему безопасности нашел 16-летний Томас Орлита, проанализировав ресурс Google Invoice Submission, который располагается по адресу gist-uploadmyinvoice.appspot.com. Именно там вендоры могут отправлять счета Google.

В процессе отправки счета пользователей просят предоставить разного рода информацию посредством нескольких текстовых полей. Эти поля грамотно защищены от XSS-атак.

Однако Орлита обнаружил, что функция загрузки счетов, которые должны быть в формате PDF, может быть использована для загрузки файлов другого формата — HTML. Атакующий просто должен перехватить запрос, а также поменять имя загружаемого файла и его свойства Content-Type на HTML.

Тестируя брешь, эксперт загрузил HTML-файл, содержащий XSS-составляющую. Каждый раз при запуске вредоносной нагрузки исследователю должно было приходить специальное электронное письмо.

Спустя несколько дней Орлита получил имейл, который сигнализировал, что его JavaScript-код был выполнен в домене googleplex.com.

Эксперт сделал вывод, что успешная эксплуатация этой проблемы безопасности может привести к атаке на сотрудников Google, а также стать причиной утечки конфиденциальной информации.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru