



Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионы MuddyWater обновили свой сложный PowerShell-бэкдор

Кибершпионская группировка MuddyWater обновила свой многоступенчатый PowerShell-бэкдор. Преступники уже успели протестировать новый вариант вредоносной программы в последних кибератаках.

Эту APT-группу знают также под именами SeedWorm и TEMP.Zagros. Эксперты Trend Micro зафиксировали обновленную версию принадлежащего группе PowerShell-бэкдора, которая была опробована в последних кибершпионских операциях.

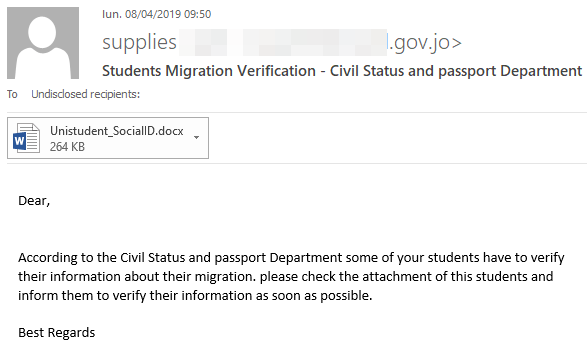
«В одной из недавних кампаний MuddyWater использовала целевой фишинг, которым атаковали правительство Турции. Злоумышленники использовали скомпрометированные легитимные аккаунты, чтобы заставить жертв установить вредоносную программу», — пишут специалисты в отчете.

«Наш анализ показал, что киберпреступная группа задействовала новый многоступенчатый бэкдор, основанный на PowerShell, который получил имя POWERSTATS v3».

Пример фишингового письма MuddyWater выглядит следующим образом:

Напомним, что именно эта группа атаковала организации в сфере спутниковой связи и коммуникаций. Злоумышленники использовали 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru