



Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Специалист, известная под онлайн-псевдонимом «SandboxEscaper», сегодня опубликовала код proof-of-concept (PoC) эксплойта, использующего непропатченную 0-day уязвимость в Windows 10. Это уже пятый эксплойт, публикуемый SandboxEscaper меньше чем за год.

Эксперт опубликовала код на GitHub, принцип его действия — эксплуатация бреши, приводящей к повышению привилегий. Используя этот эксплойт, атакующий может запустить любой код с правами администратора.

Проблема безопасности кроется в Планировщике заданий Windows, а точнее в используемом им методе SchRpcRegisterTask. SchRpcRegisterTask помогает зарегистрировать задания на сервере, однако недостаточно корректно проверяет при этом права.

Таким образом, злоумышленник может установить привилегии DACL (discretionary access control list).

«Такой подход выльется в вызов RPC “_SchRpcRegisterTask“, который раскрывается сервисом Планировщика задач», — пишет сама SandboxEscaper.

Киберпреступник может написать вредоносную программу, которая запустит специально созданный злонамеренный файл .job. В результате этому файлу удастся присвоить права SYSTEM, что позволит злоумышленнику получить полный контроль над атакуемой системой.

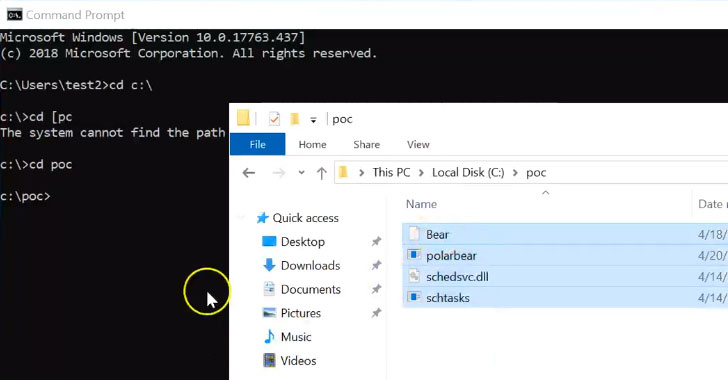
SandboxEscaper поделилась видео, на котором демонстрируется эксплуатация 0-day в Windows.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru