



Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Код эксплойта для непропатченной дыры в Windows 10 опубликован на GitHub

Специалист, известная под онлайн-псевдонимом «SandboxEscaper», сегодня опубликовала код proof-of-concept (PoC) эксплойта, использующего непропатченную 0-day уязвимость в Windows 10. Это уже пятый эксплойт, публикуемый SandboxEscaper меньше чем за год.

Эксперт опубликовала код на GitHub, принцип его действия — эксплуатация бреши, приводящей к повышению привилегий. Используя этот эксплойт, атакующий может запустить любой код с правами администратора.

Проблема безопасности кроется в Планировщике заданий Windows, а точнее в используемом им методе SchRpcRegisterTask. SchRpcRegisterTask помогает зарегистрировать задания на сервере, однако недостаточно корректно проверяет при этом права.

Таким образом, злоумышленник может установить привилегии DACL (discretionary access control list).

«Такой подход выльется в вызов RPC “_SchRpcRegisterTask“, который раскрывается сервисом Планировщика задач», — пишет сама SandboxEscaper.

Киберпреступник может написать вредоносную программу, которая запустит специально созданный злонамеренный файл .job. В результате этому файлу удастся присвоить права SYSTEM, что позволит злоумышленнику получить полный контроль над атакуемой системой.

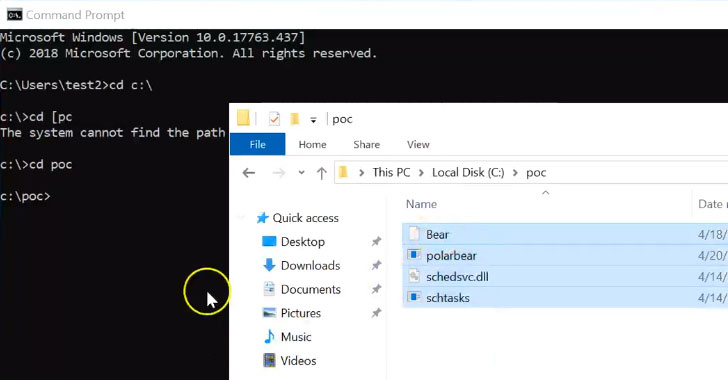
SandboxEscaper поделилась видео, на котором демонстрируется эксплуатация 0-day в Windows.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru