


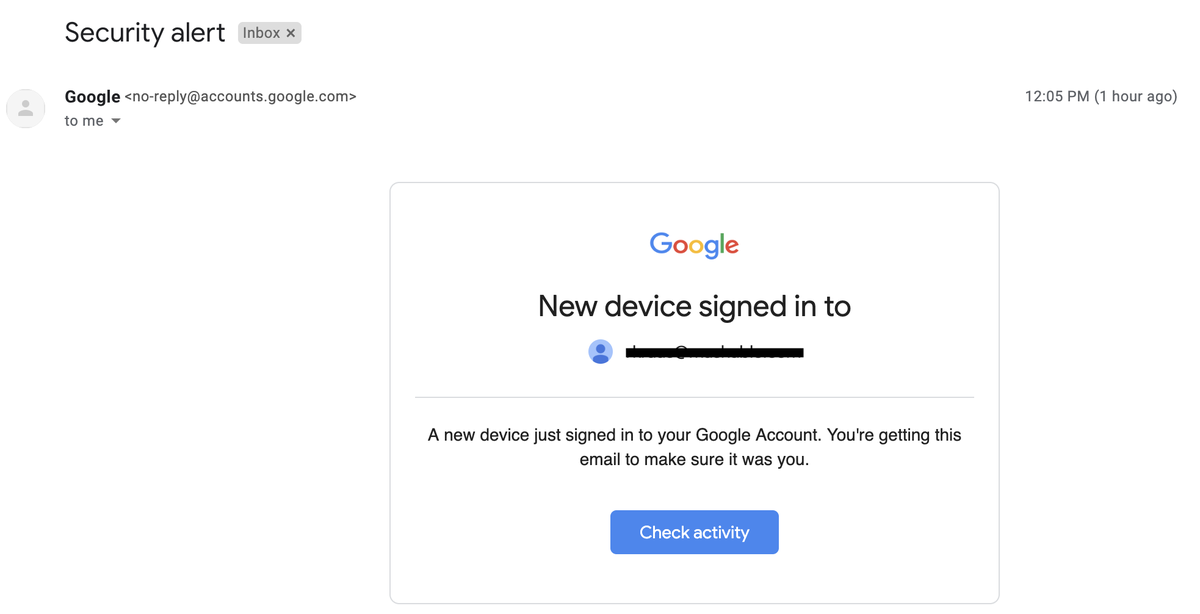

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Вчера во второй половине дня многие пользователи Gmail получили уведомления о подключении к аккаунту нового неизвестного устройства. Однако переживать не стоит, сервис электронной почты отправил эти уведомления по ошибке.

Число затронутых этим инцидентом пользователей на данный момент неизвестно. Однако, как заявил некий администратор G Suite, пожелавший остаться неназванным, уведомления были разосланы приличному количеству юзеров.

По словам источника, слова которого передает издание Mashable, инцидент был настолько масштабным, что Google опубликовала специальное предупреждение в панели Admin Panel.

В Google также заявили, что сотрудники расследуют данное происшествие, что уже позволило идентифицировать потенциальную причину. Однако никаких дальнейших деталей предоставлено не было.

Как можно догадаться, многих пользователей уведомление о новом подключившемся устройстве могло напугать. Первая мысль, которая приходит в голову после таких уведомлений, — меня взломали.

Однако в этом случае точно переживать не стоит. Возможно, Google просто столкнулась с незначительным сбоем в работе своих систем. Подождем дальнейших новостей.

Напомним, вчера стало известно, что Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru