



Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Мошенники атакуют пользователей WhatsApp Spotify-фишингом

Онлайн-мошенники придумали новую схему «развода» пользователей WhatsApp. На этот раз злоумышленники используют фишинговый сайт, замаскированный под популярный музыкальный сервис Spotify. Подробнее рассказали эксперты антивирусной компании ESET.

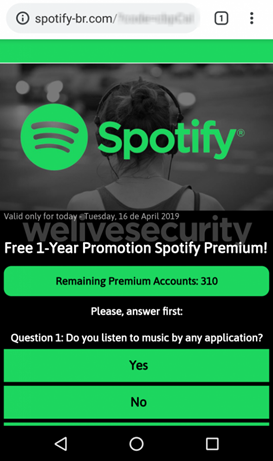
Вся схема начинается с того, что потенциальная жертва получает в популярном мессенджере сообщение, в котором ей предлагают стать премиум-подписчиком Spotify. В сообщении имеется специальная ссылка.

Пройдя по этой ссылке, пользователь попадает на фишинговый сайт, на котором располагается анкета. Злоумышленники сделали все, чтобы замаскировать свой вредоносный ресурс под официальный сайт Spotify.

Как только пользователь закончит заполнять анкету, ему выдвинут обязательное условие — отправить ссылку на «акцию» 30 пользователям WhatsApp из списка контактов. Только после этого премиум-аккаунт будет активирован.

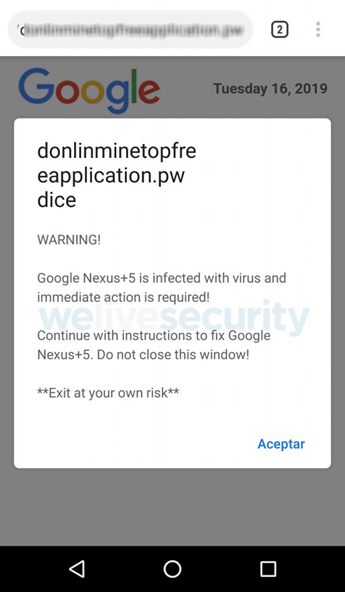
Параллельно с этим мошенники пугают пользователя всплывающим сообщением, в котором говорится, что его устройство заражено вредоносными программами (стандартная схема).

Чтобы избавиться от «вирусов», пользователю рекомендуется перейти в Google Play и установить приложение, которое на деле является программой для показа рекламы.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru