



Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook, очевидно, не хочет повторения ситуации с Cambridge Analytica, когда социальная сеть подверглась массовой критике за несанкционированное использование пользовательских данных. На днях стало известно, что корпорация Цукерберга подала в суд на южнокорейскую компанию Rankwave, занимающуюся аналитикой. Суть иска как раз заключается в неправомерном использовании данных пользователей.

По словам юристов Facebook, представители Rankwave злоупотребляли данными платформы для разработчиков, а также отказались удалить эти данные по запросу.

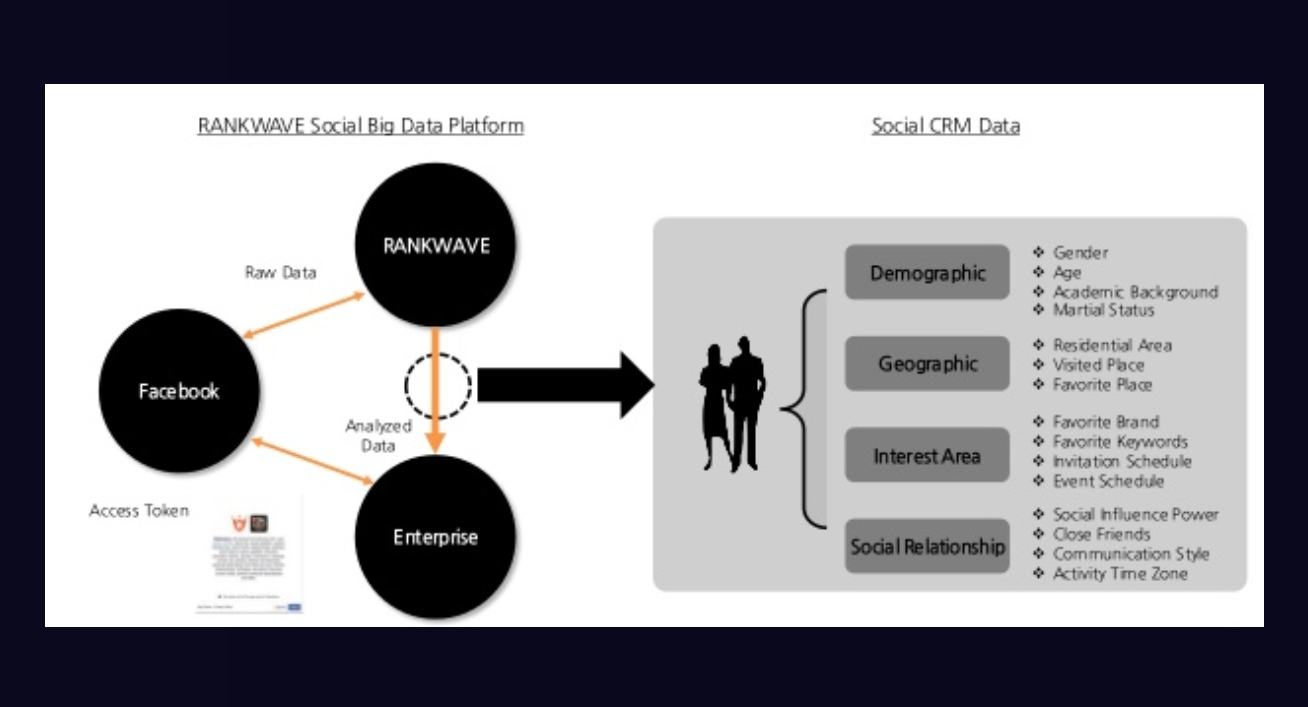
Деятельность Rankwave вращалась вокруг помощи в продвижении бизнеса — компания предлагала встроить в приложения возможность авторизации с помощью Facebook, что позволяло передавать данные пользователей на анализ.

Далее Rankwave исследовала особенности поведения пользователей и помогала бизнесу организовывать максимально таргетированные рекламные кампании.

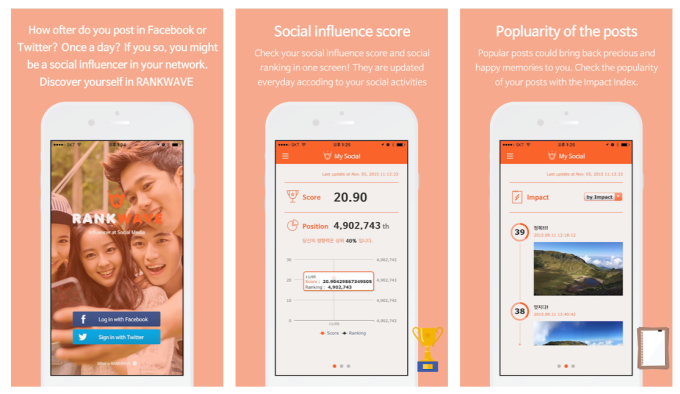
Согласно исковому заявлению Facebook, Rankwave злоупотребляла данными, собранными с помощью собственного приложения. Компания старалась отследить рейтинг своего влияния.

Приложение Rankwave собирало информацию об активности пользователя Facebook, в основном это касалось данных геолокации. Например, если человек посетил бейсбольный стадион, ему в дальнейшем будет отображаться реклама с продажей билетов на бейсбольные матчи.

К слову, подход Rankwave как раз очень напоминает схемы Cambridge Analytica, которые и принесли Facebook столько проблем.

С копией искового заявления можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru