



Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook подает в суд на Rankwave за использование данных юзеров

Facebook, очевидно, не хочет повторения ситуации с Cambridge Analytica, когда социальная сеть подверглась массовой критике за несанкционированное использование пользовательских данных. На днях стало известно, что корпорация Цукерберга подала в суд на южнокорейскую компанию Rankwave, занимающуюся аналитикой. Суть иска как раз заключается в неправомерном использовании данных пользователей.

По словам юристов Facebook, представители Rankwave злоупотребляли данными платформы для разработчиков, а также отказались удалить эти данные по запросу.

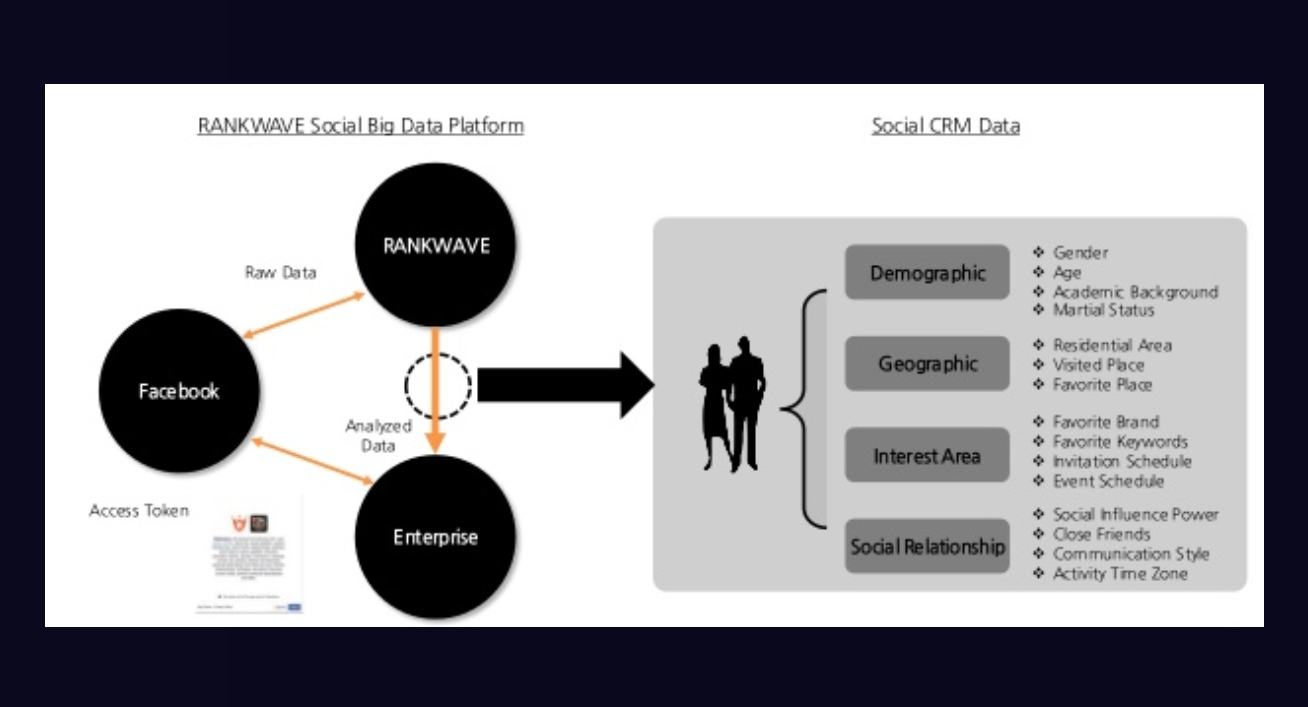
Деятельность Rankwave вращалась вокруг помощи в продвижении бизнеса — компания предлагала встроить в приложения возможность авторизации с помощью Facebook, что позволяло передавать данные пользователей на анализ.

Далее Rankwave исследовала особенности поведения пользователей и помогала бизнесу организовывать максимально таргетированные рекламные кампании.

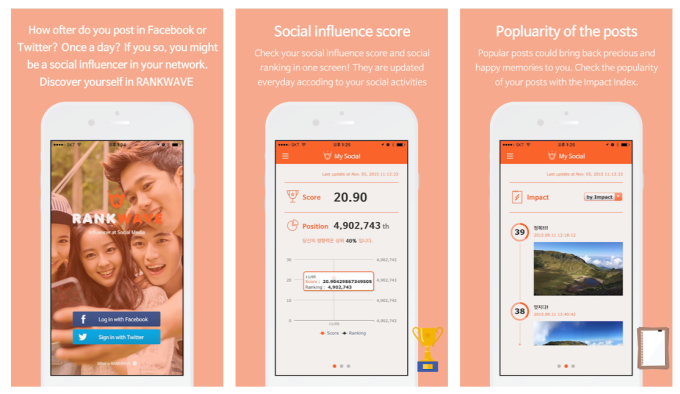
Согласно исковому заявлению Facebook, Rankwave злоупотребляла данными, собранными с помощью собственного приложения. Компания старалась отследить рейтинг своего влияния.

Приложение Rankwave собирало информацию об активности пользователя Facebook, в основном это касалось данных геолокации. Например, если человек посетил бейсбольный стадион, ему в дальнейшем будет отображаться реклама с продажей билетов на бейсбольные матчи.

К слову, подход Rankwave как раз очень напоминает схемы Cambridge Analytica, которые и принесли Facebook столько проблем.

С копией искового заявления можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru