



Япония создаст кибероружие в форме бэкдоров для самообороны

Япония создаст кибероружие в форме бэкдоров для самообороны

Япония создаст кибероружие в форме бэкдоров для самообороны

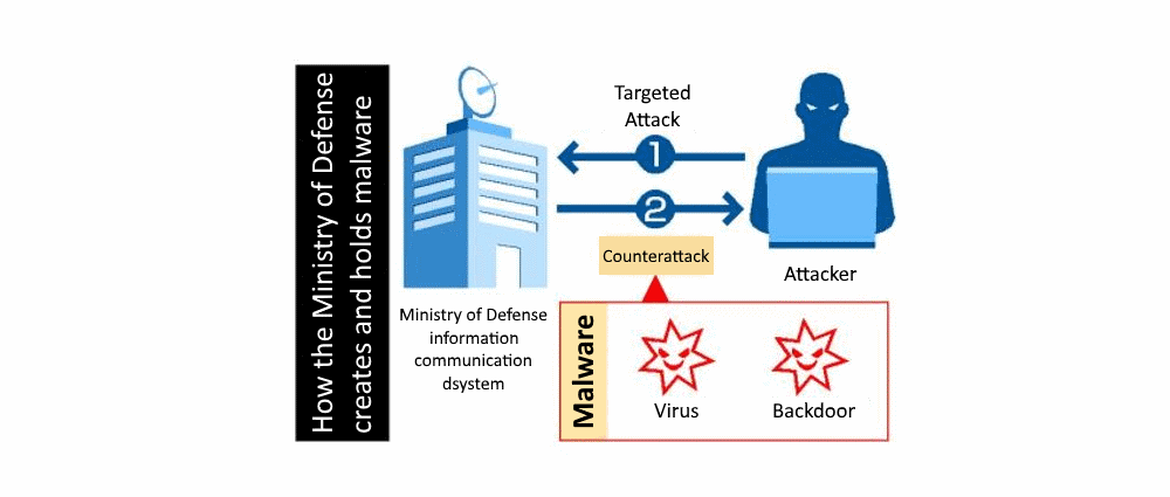
Министерство обороны Японии планирует создать и поддерживать специальное кибероружие в форме вредоносных программ различных видов. Это оружие будут использовать для обороны страны в случае нападения агрессоров в киберпространстве.

Согласно плану министерства, в эту связку войдут трояны, бэкдоры и прочие вредоносные программы. В случае реализации этой идеи Япония обзаведется своим первым в истории кибероружием.

Ожидается, что Страна восходящего солнца осуществит задуманное к концу текущего финансового года. К разработке вредоносных программ будут привлечены подрядчики, а также негосударственные служащие.

На данный момент никакие технические детали, а также принцип работы самого кибероружия и отдельных программ, входящих в его состав, не предоставляются. Также в секрете держится информация о том, как Япония планирует использовать новинку.

Как сообщают японские СМИ, новое оружие будет применяться в случае атак на государственные учреждения Японии, только против самих атакующих.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru