



Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

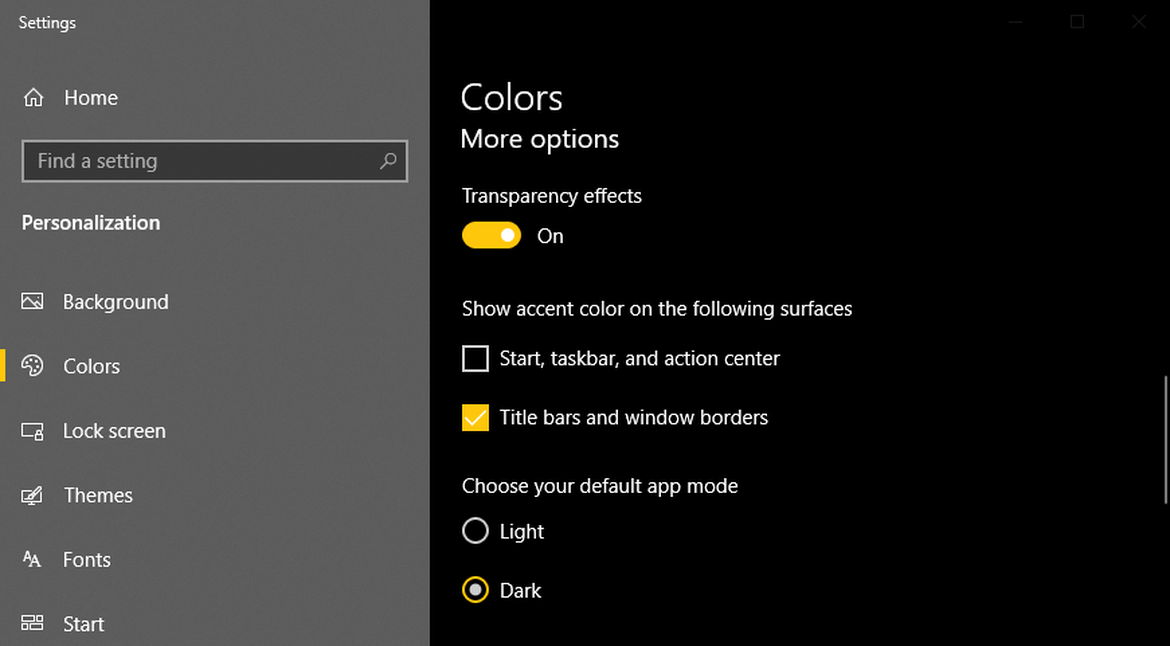
Google выпустила новую версию браузера Chrome 74 для пользователей Windows, macOS, Linux, Chrome OS и Android. Главным нововведением этого релиза признана темная тема, которая теперь доступна в операционной системе Windows.

Напомним, что пользователи macOS уже успели опробовать темный режим, так как Chrome 73, выпущенный в середине марта, предоставлял возможность менять тему браузера вместе с основным оформлением операционной системы от Apple.

Теперь такой же принцип можно реализовать и в Windows. Однако есть минус — не получится поменять только саму тему браузера — как и в macOS, придется активировать «темный режим» в самой ОС.

Помимо этого, Google устранила в Chrome 39 проблем безопасности разной степени опасности. Также интернет-гигант заблокировал различные возможности, которые использовались в рекламных кампаниях — загрузка файлов из iframe’ов в песочнице и возможность веб-сайтов открывать новую вкладку при попытке закрыть старую.

Пользователи Android порадуются новой функции «Lite mode», которая заменила «Data Saver». На данный момент нет подробной информации касательно «Lite mode», однако Google обещает вскоре предоставить ее.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru