



Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook устранила уязвимость в своей платформе Facebook Marketplace. В случае удачной эксплуатации этой бреши любой желающий мог определить геолокацию продавца и его товаров.

Площадка Facebook Marketplace доступна как из приложения социальной сети, так и через веб-сайт интернет-гиганта. С помощью Marketplace люди могут выставлять на продажу различные вещи.

Исследователь Джон Мосс, работающий с компанией 7 Elements, однажды заинтересовался вопросом возврата украденных вещей, для чего попробовал использовать информацию, которую можно собрать на Facebook Marketplace.

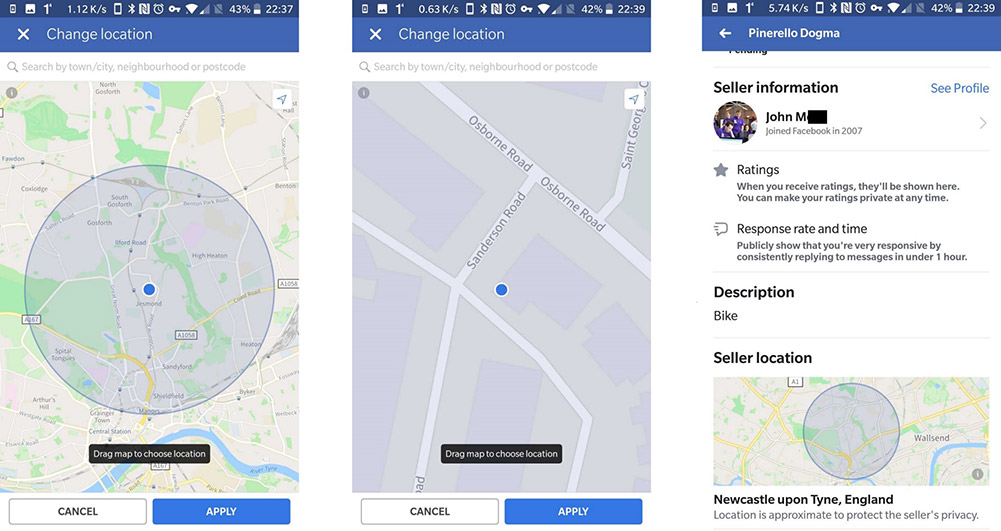
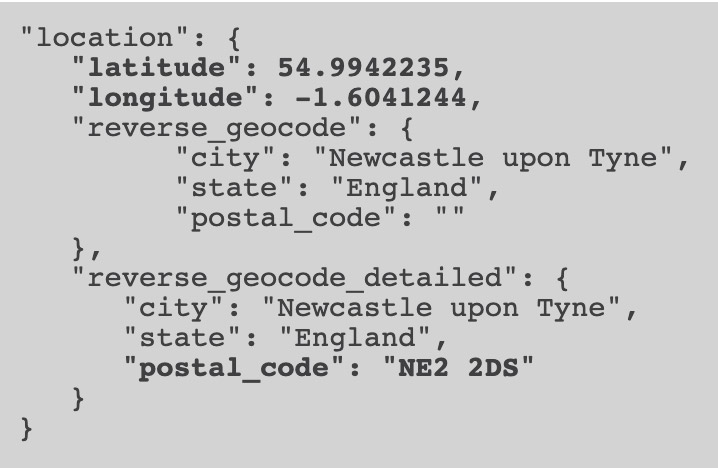
Именно благодаря этому анализу эксперт обратил внимание на JSON-ответы, которые передавало мобильное приложение Facebook. Мосс утверждает, что эти данные содержали точные географические координаты.

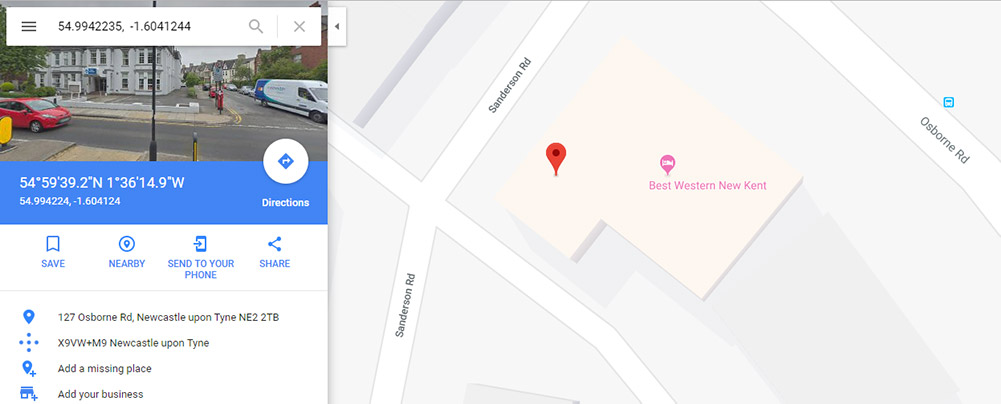
«В итоге мне удалось обнаружить, что злоумышленники могут использовать Facebook Marketplace для определения точных координат вещей, которые потенциально можно украсть», — пишет Мосс в блоге.

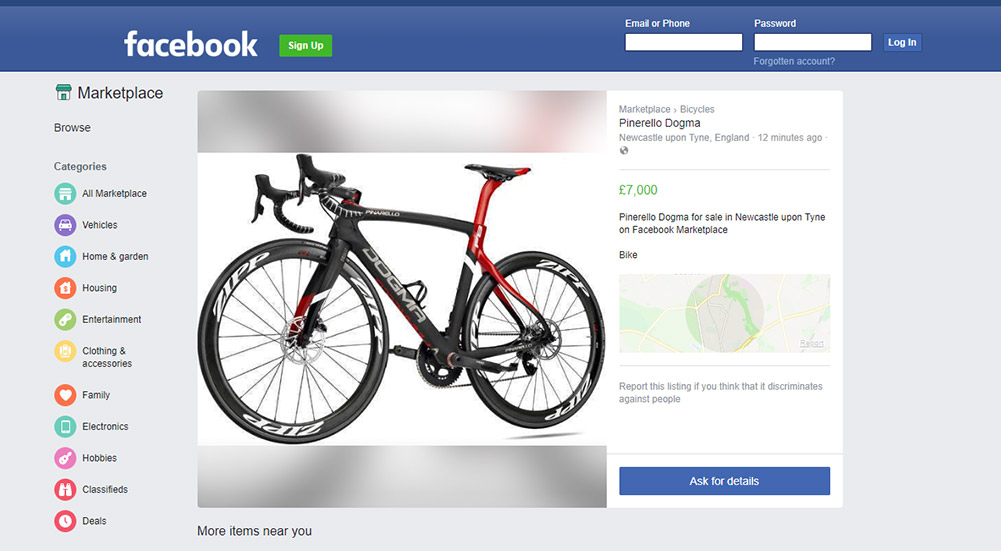
Чтобы подтвердить свою теорию, исследователь выставил на продажу несколько вещей, а затем получил их координаты без необходимости входа в Facebook.

«Меня больше всего беспокоит, что преступники могли бы достаточно легко получить координаты моих велосипедов. Это позволило бы им угнать их», — заявил эксперт.

Мосс утверждает, что Facebook стоило передавать приблизительные координаты, например, указывать почтовый индекс не полностью. Но в передаваемых данных в итоге было следующее:

Специалист утверждает, что Facebook дважды отклоняла его просьбу устранить эту проблему, ссылаясь на то, что это не уязвимость.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru