



Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

Исходный код бэкдора Carbanak в течение двух лет лежал на VirusTotal

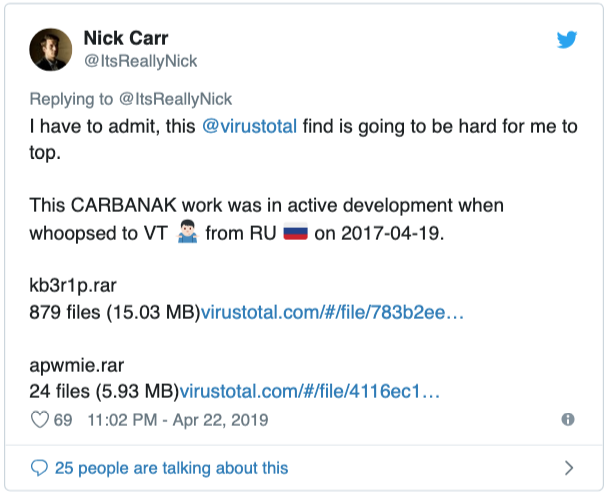
Исходный код одной из самых опасных вредоносных программ в мире на протяжении двух лет был доступен на VirusTotal. Практически никто не обратил внимания на то, что бэкдор Carbanak загрузили на самый популярный сервис анализа подозрительных файлов.

Первыми внимание на этот факт обратили исследователи американской компании FireEye. В течение этих двух лет они наблюдали и анализировали ситуацию, а теперь решили предоставить результаты своего анализа общественности.

Напомним, что сложный бэкдор Carbanak использовался в атаках одноименной киберпреступной группы, известной также под другими именами: FIN7, Anunak, Cobalt Group.

Именно этой группировке удалось похитить у банков более миллиарда долларов. Carbanak использовался в качестве основного средства проникновения в сети кредитных организаций.

Злоумышленники начинали свои атаки с заражения сотрудников банка этой вредоносной программой. Затем они получали доступ к системам, которые позволяли переводить денежные средства и обналичивать их.

Эксперты считают, что наличие исходного кода Carbanak в открытом доступе поможет лучше проанализировать деятельность FIN7.

Интересно, что оба файла с кодом вредоноса (первый и второй) были загружены на VirusTotal с российских IP-адресов.

FireEye посвятила своей находке пост в блоге, с которым можно ознакомиться здесь.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru