



В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

Стало известно имя вредоносной программы, которая фигурировала в атаках на военные ведомства Украины. Оказалось, что киберпреступники использовали бэкдор RATVERMIN в качестве второй стадии заражения. Вредонос устанавливался с помощью Powershell-скрипта.

Напомним, что кибератаки на Украину зафиксировали исследователи компании FireEye. Принято считать, что за этой кибероперацией стоит хакерская группа, связанная с Луганской Народной Республикой.

В FireEye считают, что данная киберпреступная группа была активна с 2014 года, а ее цели в основном расположены на территории Украины.

«Киберпреступники использовали EXE-файл — в других случаях был замечен самораспаковывающийся архив RAR (SFX) — для заражения своих жертв. Далее группа задействовала вредоносные программы с открытым исходным кодом — QUASARRAT и RATVERMIN. Это отличительная черта данных злоумышленников», — описывают исследователи недавние атаки.

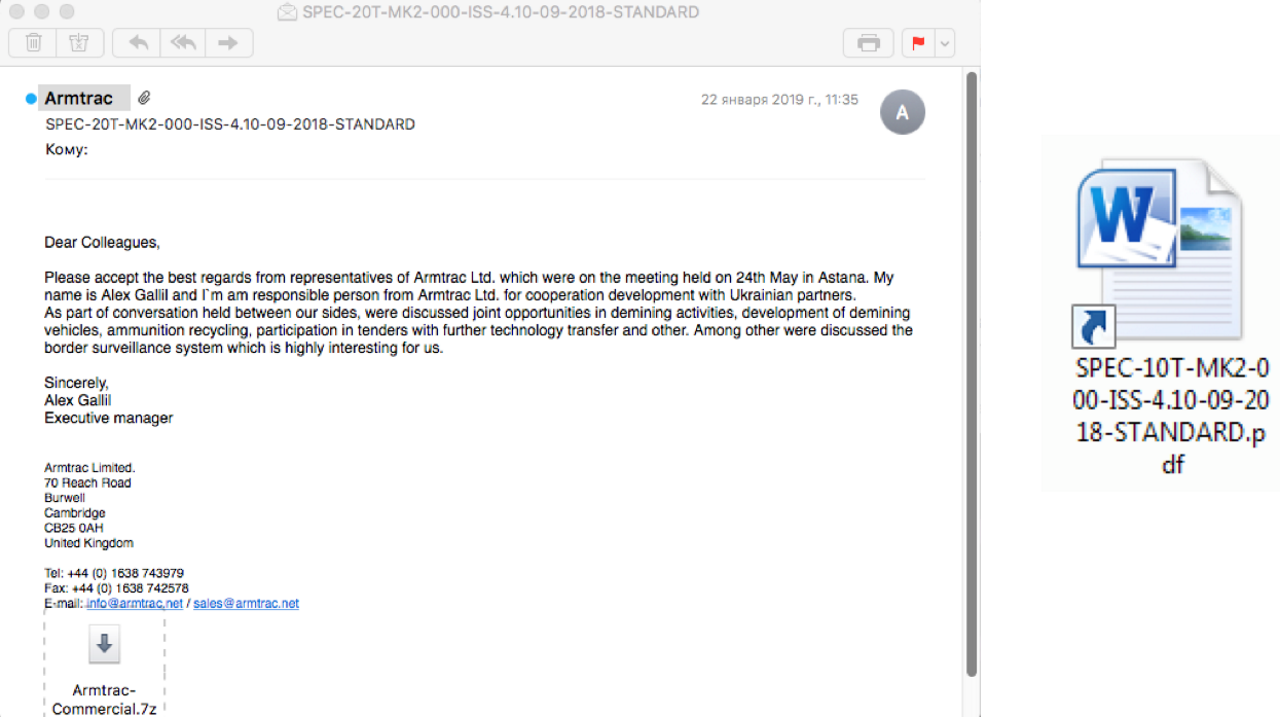
Все начиналось с фишинговых писем, замаскированных под отправленные британской компанией Armtrac уведомления. К этим письмам прилагались множественные вложения, цель которых заключалась в том, чтобы ввести пользователя в заблуждение.

В конечном счете жертва запускала скрипт Powershell, который выступал в качестве дроппера (был замаскирован под фай LNK). При этом у вредоносного файла было расширение PDF, а иконка от документа Microsoft Word.

Сам же бэкдор RATVERMIN, представляющий собой инструмент для удаленного доступа к компьютеру, использовался по меньшей мере с января 2018 года. RATVERMIN позволяет злоумышленнику запускать в системе команды любого вида.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru