



Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Корпорация Electronic Arts (EA), одна из самых крупных и узнаваемых в индустрии видеоигр, устранила уязвимость в своей онлайн-платформе для игр Origin. Обнаруженная исследователями брешь позволяла запустить вредоносный код на компьютере пользователя без его ведома.

Проблема безопасности актуальна для пользователей Windows, в системе которых установлено приложение Origin. Десятки миллионов людей по всему миру используют эту платформу для покупки и загрузки игр.

Для упрощения доступа к играм EA реализовала собственную схему URL — origin://. Она позволяет геймерам запустить игру с веб-страницы, для этого достаточно просто кликнуть по ссылке вида origin://.

Однако эксперты компании Underdog Security обнаружили, что Origin может использоваться для запуска любого приложения на компьютере пользователя.

«Атакующий может запустить все, что только пожелает», — заявил Дейли Би из Underdog Security.

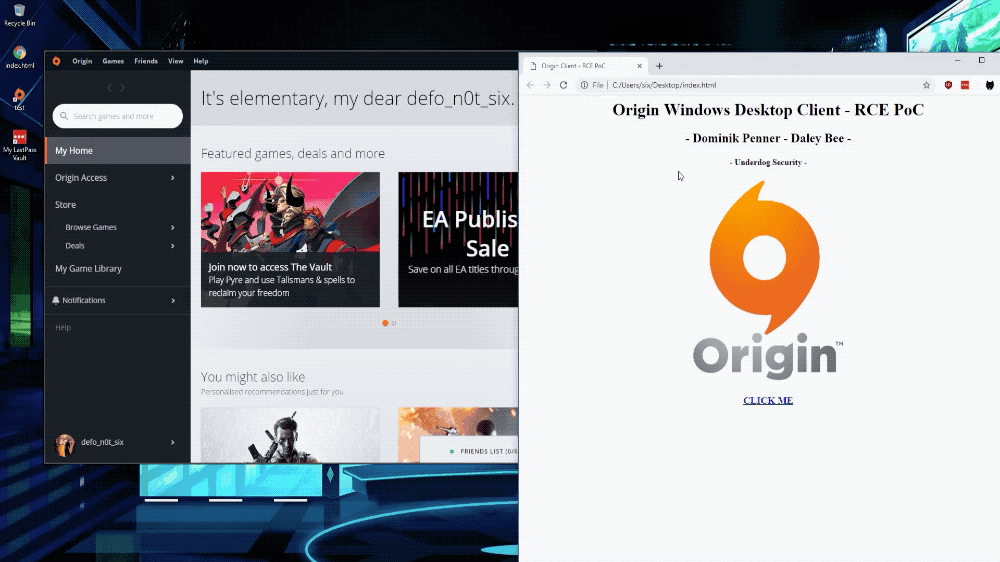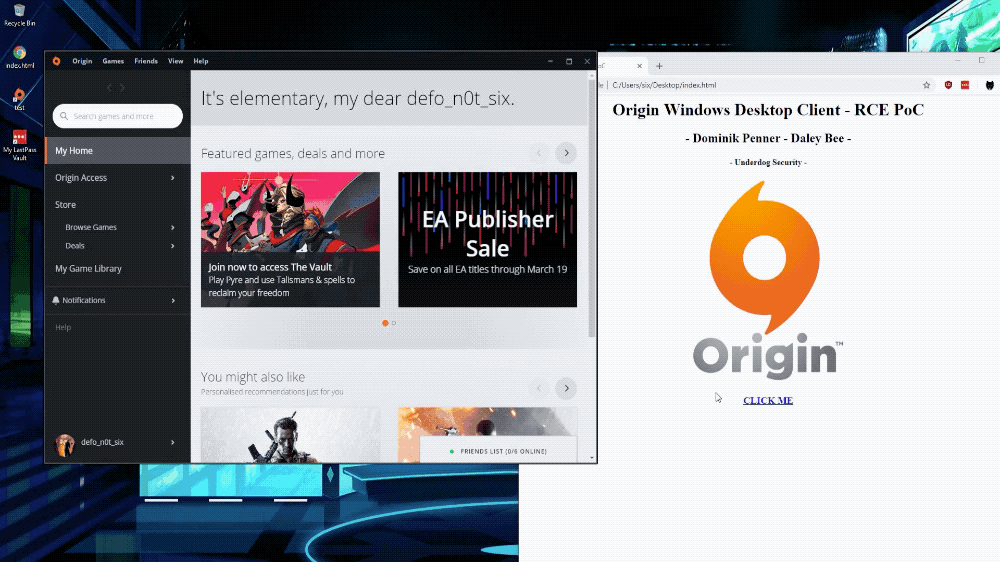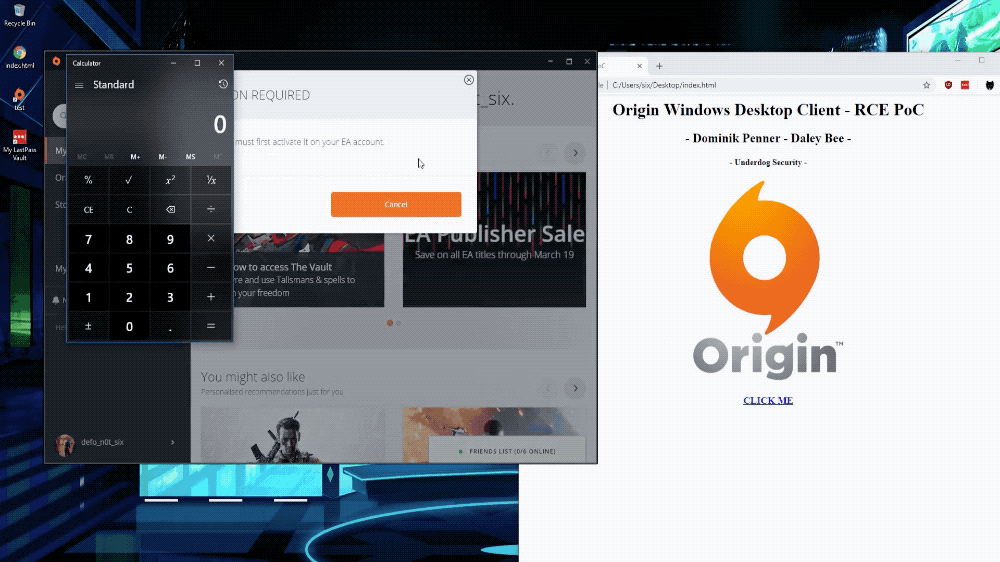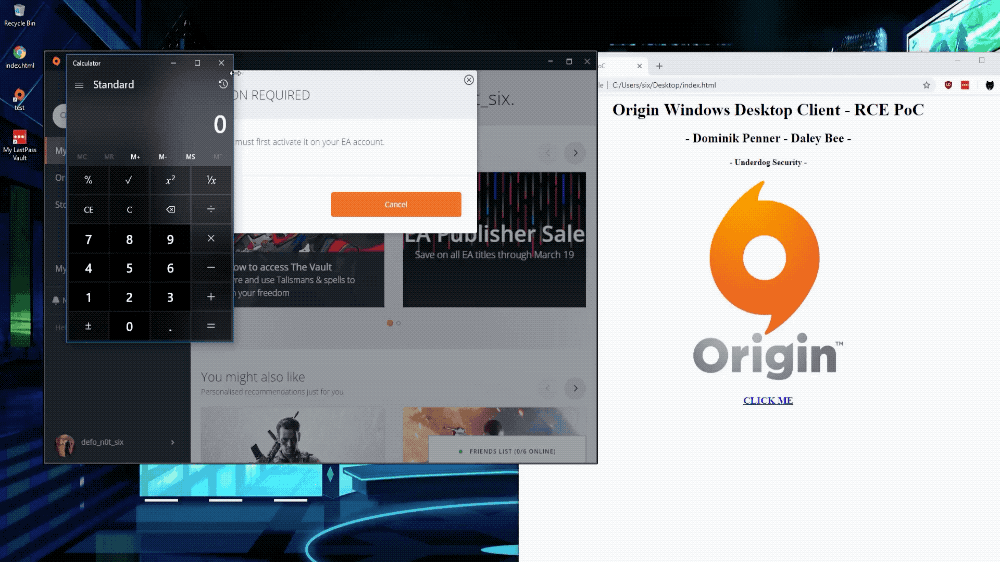
Чтобы продемонстрировать работу эксплойта, исследователи запустили калькулятор, используя игровую онлайн-платформу от Electronic Arts.

Но хуже всего то, что злоумышленник мог запустить команды PowerShell, которые вполне могут использоваться для установки программы-вымогателя и любых других вредоносных компонентов.

Для эксплуатации уязвимости киберпреступникам было достаточно сделать лишь одно — заставить пользователя нажать на вредоносную ссылку. Успешно атаковав этот баг, злоумышленник мог также выкрасть токены геймера, что позволило бы получить доступ к аккаунту пользователя без необходимости вводить учетные данные.

Рекомендуем всем установить вышедшее обновление клиента Origin, в котором эта уязвимость устранена.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru