



Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Баг в Origin от Electronic Arts позволял установить вредонос в систему

Корпорация Electronic Arts (EA), одна из самых крупных и узнаваемых в индустрии видеоигр, устранила уязвимость в своей онлайн-платформе для игр Origin. Обнаруженная исследователями брешь позволяла запустить вредоносный код на компьютере пользователя без его ведома.

Проблема безопасности актуальна для пользователей Windows, в системе которых установлено приложение Origin. Десятки миллионов людей по всему миру используют эту платформу для покупки и загрузки игр.

Для упрощения доступа к играм EA реализовала собственную схему URL — origin://. Она позволяет геймерам запустить игру с веб-страницы, для этого достаточно просто кликнуть по ссылке вида origin://.

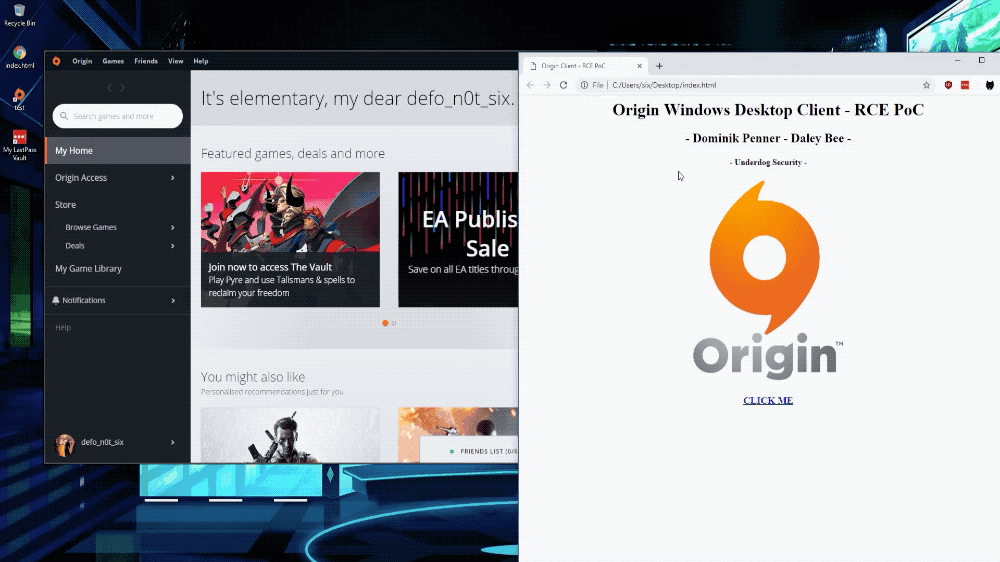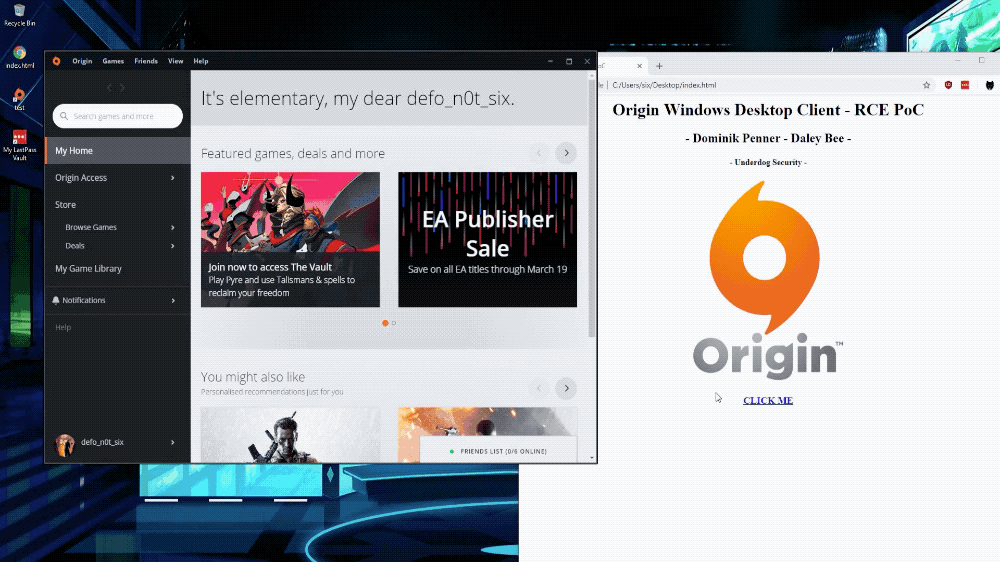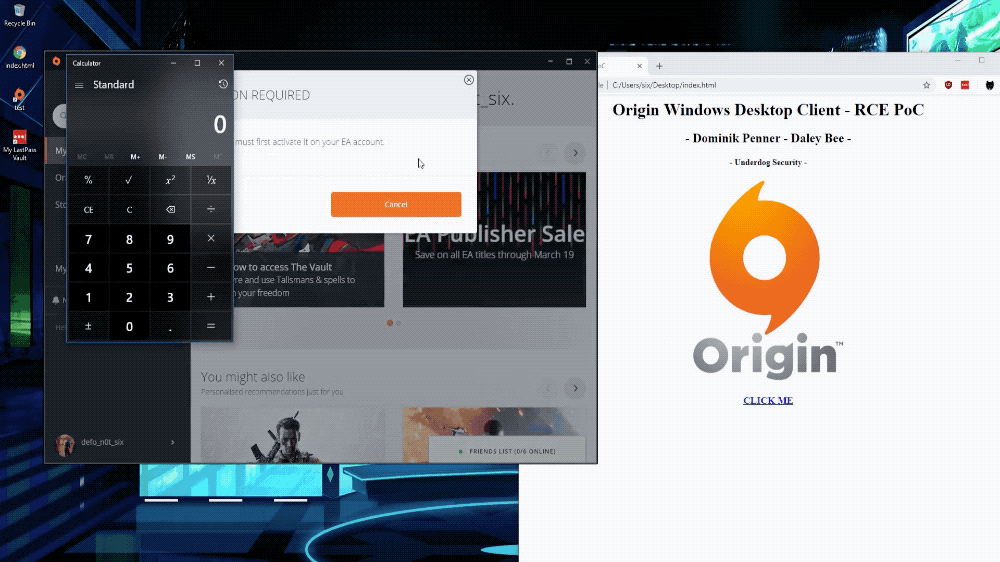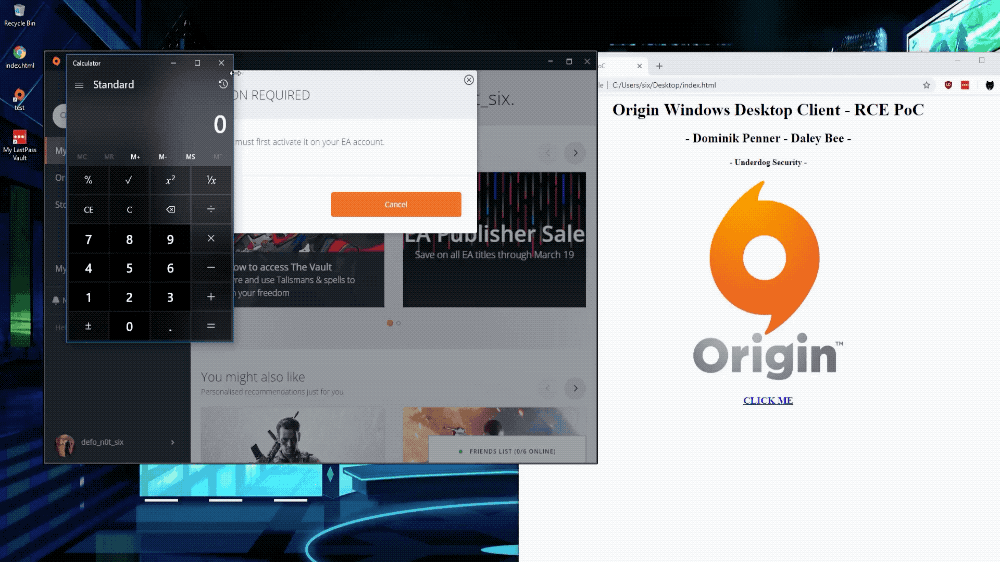
Однако эксперты компании Underdog Security обнаружили, что Origin может использоваться для запуска любого приложения на компьютере пользователя.

«Атакующий может запустить все, что только пожелает», — заявил Дейли Би из Underdog Security.

Чтобы продемонстрировать работу эксплойта, исследователи запустили калькулятор, используя игровую онлайн-платформу от Electronic Arts.

Но хуже всего то, что злоумышленник мог запустить команды PowerShell, которые вполне могут использоваться для установки программы-вымогателя и любых других вредоносных компонентов.

Для эксплуатации уязвимости киберпреступникам было достаточно сделать лишь одно — заставить пользователя нажать на вредоносную ссылку. Успешно атаковав этот баг, злоумышленник мог также выкрасть токены геймера, что позволило бы получить доступ к аккаунту пользователя без необходимости вводить учетные данные.

Рекомендуем всем установить вышедшее обновление клиента Origin, в котором эта уязвимость устранена.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru