



Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

Лаборатория Касперского обновила решение для СМБ-сектора

«Лаборатория Касперского» разделила решение Kaspersky Endpoint Security Cloud, предоставляющее защиту от киберугроз среднему и малому бизнесу, на два уровня — Kaspersky Endpoint Security Cloud и Kaspersky Endpoint SecurityCloud Plus. Теперь компании могут выбирать базовую или расширенную функциональность в зависимости от своих требований к безопасности и финансовых возможностей.

В базовом уровне Kaspersky Endpoint Security Cloud доступны все основные функции безопасности, необходимые для малого бизнеса: защита от сетевых атак, почтовых, файловых и веб-угроз, а также мониторинг активности, сетевой экран и проверка на уязвимости.

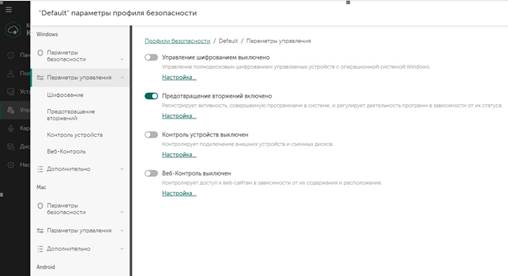
В расширенном уровне Kaspersky Endpoint Security Cloud Plus дополнительно к перечисленному доступны функции управления «Веб-контроль» и «Контроль устройств». Также в продвинутый уровень решения добавлены новые возможности: управление установкой исправлений и шифрование информации на устройстве для предотвращения несанкционированного доступа к конфиденциальным корпоративным данным.

Ещё одно важное изменение касается обоих уровней решения. Оно заключается в том, что лицензирование теперь происходит не по числу устройств, а по числу пользователей: каждая лицензия распространяется на одно стационарное устройство на Windows или Mac и два мобильных гаджета на Android или iOS. Это особенно удобно с учётом растущей тенденции к мобильности — по данным «Лаборатории Касперского», в каждой третьей российской компании сотрудники выполняют рабочие задачи из разных точек, не будучи привязанными строго к офису, и используют для этого не одно, а несколько устройств.

В рамках обоих уровней для защиты рабочих станций, серверов и мобильных устройств по-прежнему используются передовые технологии, управляемые из простой и удобной облачной консоли, которая всегда доступна на https://cloud.kaspersky.com

«Сектор малого и среднего бизнеса, как и крупный бизнес, нуждается в защите своих информационных ресурсов. При этом, выбирая решение, обеспечивающее безопасность, небольшие компании хотят, чтобы оно было не только надёжным, но и простым в установке и управлении, а также доступным по цене. Продукт Kaspersky Endpoint Security Cloud отвечает всем этим требованиям, а возможность выбора из двух уровней делает его ещё удобнее: решение можно масштабировать по мере роста бизнеса», — комментирует Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Узнать больше о решении и загрузить пробную версию можно по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/cloud.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru