



Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

Microsoft подтвердила факт взлома, который затронул юзеров Outlook

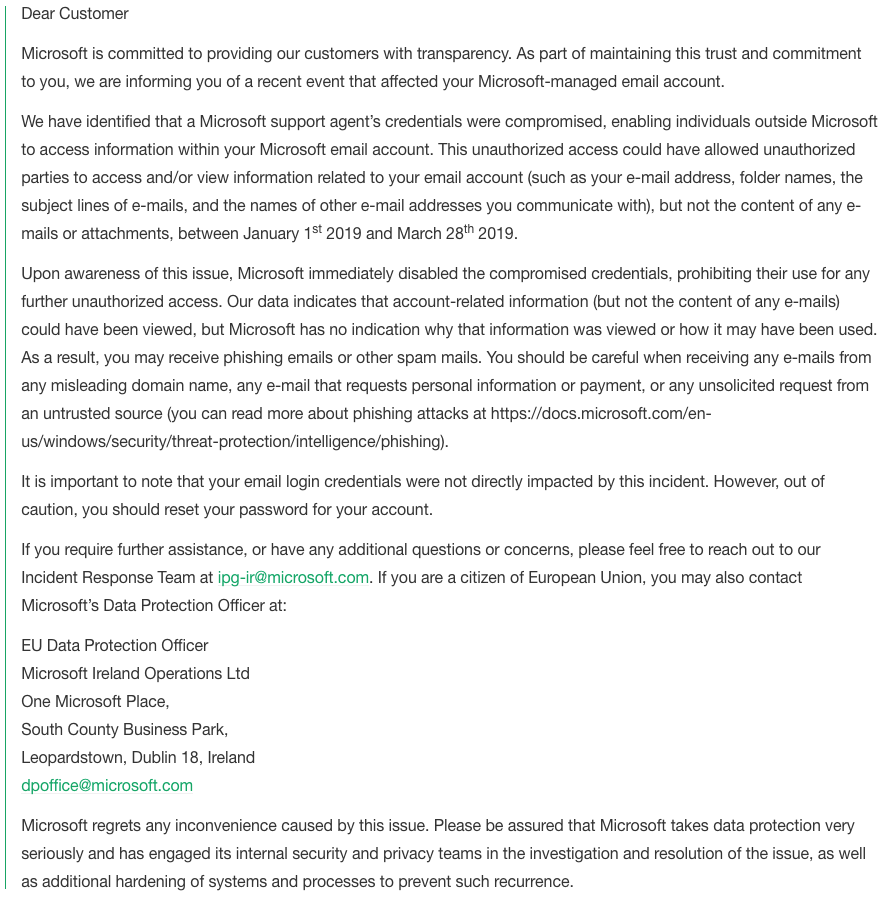
Microsoft разослала уведомления, в которых предупреждает, что корпорация стала жертвой киберинцидента, в ходе которого могли пострадать пользователи Outlook. По словам Microsoft, в период с 1 января по 29 марта 2019 года группа киберпреступников получила контроль над рабочим аккаунтом компании, обеспечивающим техническую поддержку и обработку жалоб.

Представители техногиганта заявили, что сбросили учетные данные скомпрометированного аккаунта сразу после того, как узнали об инциденте. Однако отмечается, что злоумышленники могли получить доступ к содержимому учетных записей некоторых пользователей Outlook.

«Несанкционированный доступ позволил третьим лицам просмотреть информацию о вашем email-аккаунте — адрес электронной почты, имена папок, темы писем, а также те адреса, с которыми вы вели переписку», — говорится в письме компании, которые было разослано клиентам.

«К счастью, у киберпреступников не было доступа к содержимому ваших писем или вложений».

Некоторые специалисты, среди которых нашлись бывшие сотрудники Microsoft, отметили, что сам факт наличия доступа к такой информации у технической учетной записи вызывает подозрения.

«Таким образом, они могут отслеживать, сколько всего у вас в ящике писем, с кем вы ведете переписки, где хранится база данных», — отметил бывший разработчик техногиганта.

В Microsoft заявили, что от взлома пострадал небольшой процент пользователей, которым пришло уведомление об инциденте — приблизительно 6%.

Полный текст письма от Microsoft:

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru