



Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Фишеры используют уязвимость в WinRAR для запуска бестелесного бэкдора

Недавно зафиксированные атаки на организации в сфере спутниковой связи и коммуникаций повторяют технику, используемую киберпреступной группой MuddyWater. Злоумышленники эксплуатируют 19-летнюю уязвимость в архиваторе WinRAR для запуска бестелесного PowerShell-бэкдора.

К счастью, в настоящее время для этой уязвимости (CVE-2018-20250) уже выпущен патч, однако из-за отсутствия функции автоматического обновления многие становятся жертвами подобных атак.

Неудивительно, что после появления информации об этой уязвимости в течение короткого промежутка времени появилось более 100 эксплойтов под нее.

В случае последних атак с использованием CVE-2018-20250 злоумышленники получают полный контроль над атакуемой системой.

Все началось с того, что команда Office 365 Advanced Threat Protection обнаружила вредоносный файл, который использовал уязвимость в WinRAR. Исследователи сразу поняли, что имеют дело с тщательно подготовленными и хорошо организованными киберпреступниками.

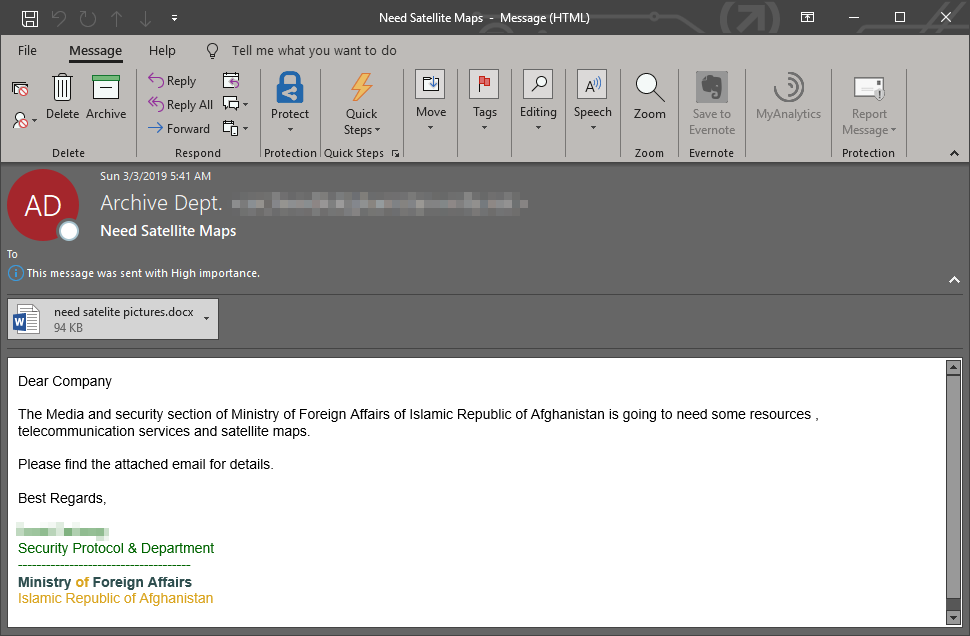
По словам Рекса Плантадо, эксперта Office 365 ATP, атаки начинаются с фишингового письма, которое замаскировано под письмо от Министерства иностранных дел Афганистана.

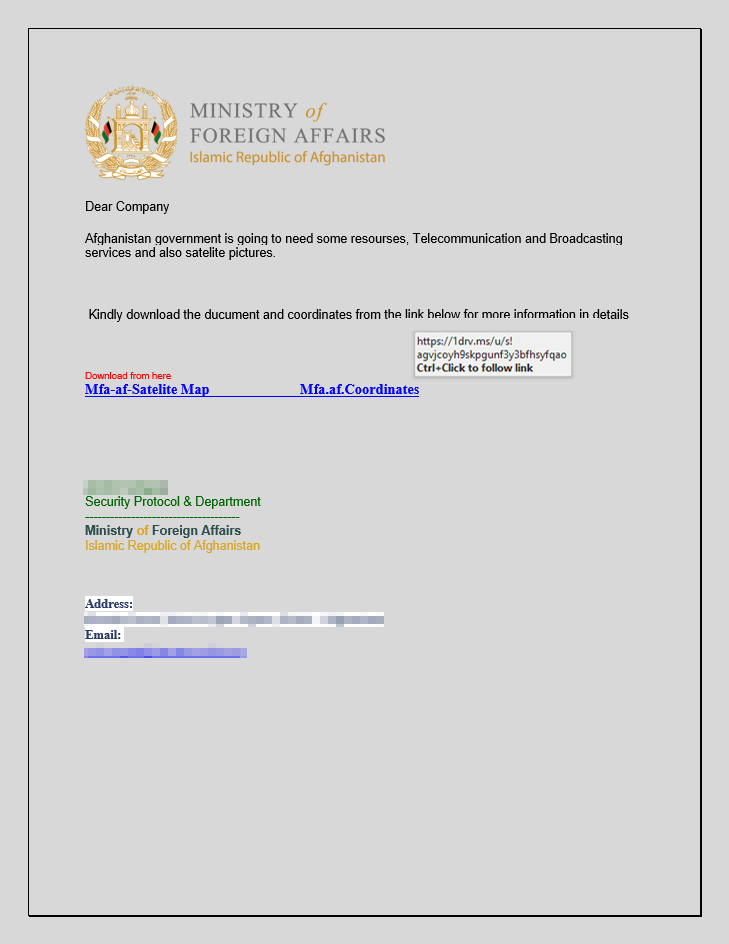
К письму прикреплен документ Word, который не содержит никакой вредоносной составляющей — предположительно, чтобы избежать детектирования антивирусными средствами, которые используют сервисы электронной почты.

Однако в этом документе содержится ссылка на другой документ, который уже располагается в облачном хранилище OneDrive.

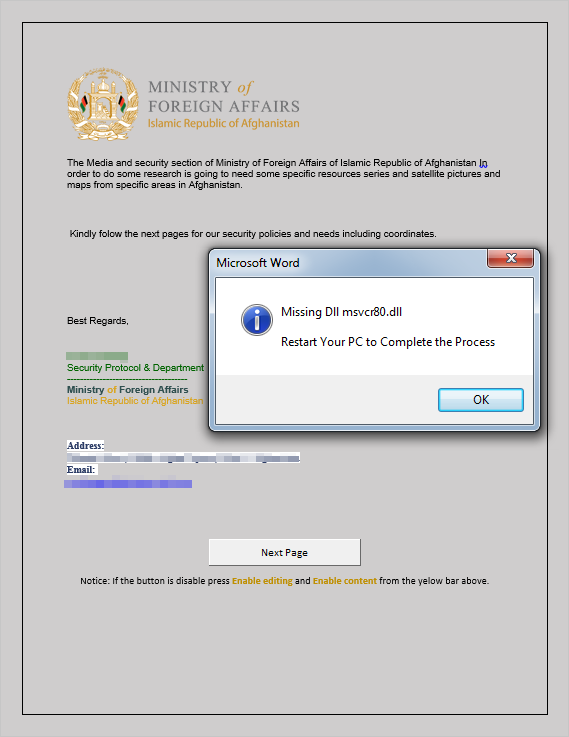
И вот во втором документе как раз и содержится вредоносная составляющая, которая запускает цепочку атаки. В частности, файл содержит грамотно обфусцированный макрос. В случае активации макросов в Microsoft Office (по умолчанию отключены) запустится загрузка на компьютер вредоносной программы.

После ее запуска пользователя попросят перезагрузить компьютер, так как в системе якобы отсутствует важная DLL.

В конечном счете загружается скрипт PowerShell, который имеет множество слоев шифрования. По словам экспертов, этот скрипт очень похож на тот, что использует группировка MuddyWater.

Попав на компьютер, вредонос способен предоставить злоумышленникам полный контроль над системой жертвы.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru