



Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в Windows появился в Сети, пора патчить ОС

Код эксплойта для уязвимости в системах Windows, которая способна привести к повышению привилегий, сегодня появился в Сети. Это еще одна причина, по которой необходимо установить последний набор патчей от Microsoft, который вышел вчера.

Проблема безопасности получила собственный идентификатор — CVE-2019-0841. Брешь вызвана некорректной обработкой жестких ссылок сервисом AppX Deployment Service (AppXSVC).

AppXSVC используется для запуска приложений Windows Apps, а также для инсталляции и деинсталляции этих приложений.

Атакующий с низкими привилегиями в системе, используя этот баг, может запустить процессы с повышенными правами. Проблема актуальна для Windows 10, Windows Server 2019 и Core Installation.

По словам Microsoft, злоумышленники могут устанавливать в систему программы, а также видоизменять данные на компьютере жертвы. Технические детали уязвимости доступны благодаря блогу эксперта Набиля Ахмеда, который изначально обнаружил брешь и сообщил о ней американскому техногиганту.

Исследователь отметил, что он может получить полный контроль над практически любым файлом в операционной системе, изначально имея лишь самый минимальный набор привилегий. Такое стало возможным из-за того, как обрабатываются конфигурационные файлы settings.dat.

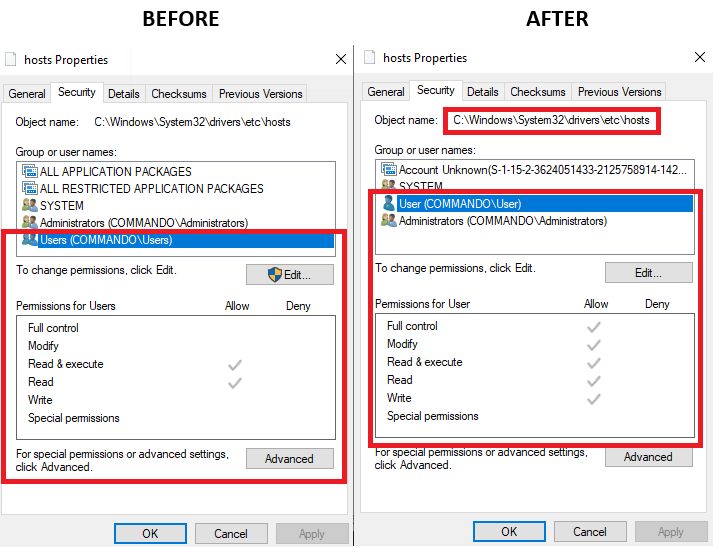
Чтобы доказать состоятельность своего PoC-кода, Ахмед использовал конфигурационный файл Microsoft Edge, который был запущен в контексте обычного пользователя, для получения полного контроля над файлом hosts.

На GitHub можно найти код эксплойта. Также специалист опубликовал видео, в котором показано, как атакующий может использовать сервис Google Chrome Update для повышения прав в системе.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru