




В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

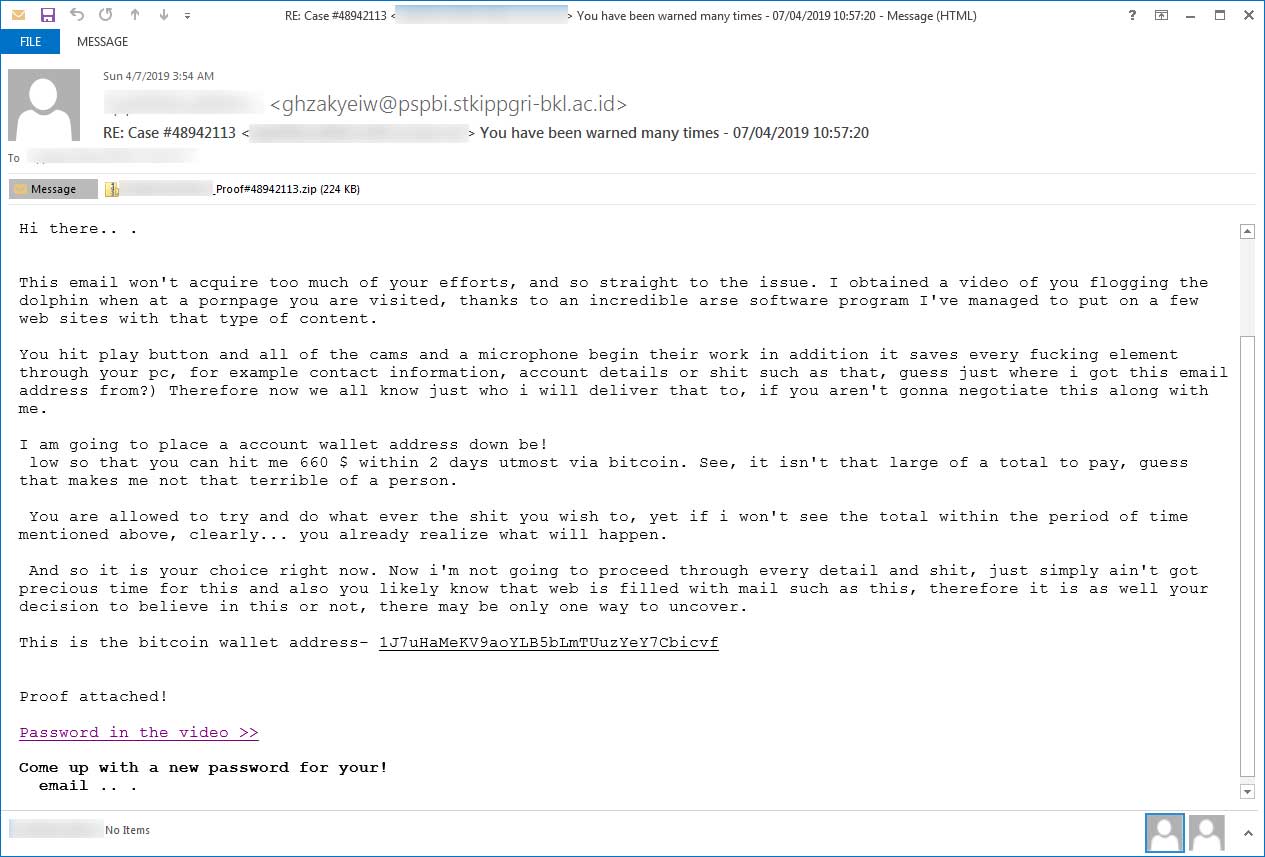
Не так давно список киберугроз пополнился мошенничеством, известным на сегодняшний день под названием sextortion — злоумышленники шантажируют пользователей под страхом публикации видео- или фотоматериалов, записанных во время посещения ими сайтов для взрослых. В новой подобной кампании злоумышленники рассылают защищенные паролем ZIP-файлы, это помогает придать шантажу более грозный вид.

В этих запароленных архивах, которые приходят вместе с угрозами по электронной почте, якобы находятся видеоролики, записанные в момент посещения жертвой сайтов для взрослых.

Злоумышленники рассчитывают, что имена файлов вкупе с невозможностью просмотреть их содержимое без пароля напугают пользователя в достаточной степени, чтобы он заплатил шантажистам деньги.

В противном случае мошенники угрожают жертве позором — порочащие их материалы будут разосланы членам их семьи, друзьям и знакомым. В этой кампании преступники требуют сумму $660 в биткоинах.

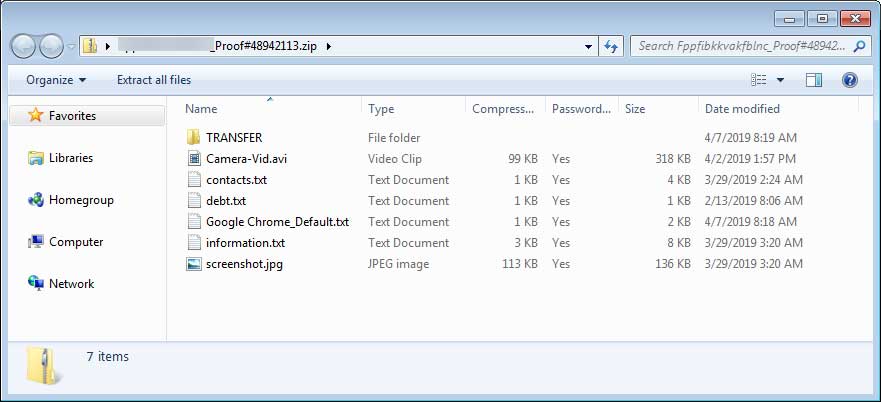
В запароленных архивах находятся файлы с именами Camera-Vid.avi, contacts.txt, debt.txt, Google_Chrome_Default.txt, information.txt и screenshot.jpg. По мнению атакующих, это должно напугать пользователей.

Злоумышленники, к слову, попытались заработать и на этом — жертве предлагается купить пароль от архивов за $50. Приобрести его можно на сайте cryptonator.com, куда ведет ссылка в письме.

Эксперты MyOnlineSecurity, первыми обнаружившие эту кампанию, призывают не забывать о том, что это всего лишь «развод», на который не стоит обращать внимание.

В феврале мы писали, что киберпреступники запустили новую вредоносную кампанию — пользователей убеждают в том, что один из самых популярных сайтов для взрослых Xvideos[.]com был взломан, в результате чего всех посетителей записывали посредством веб-камеры.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru