



В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

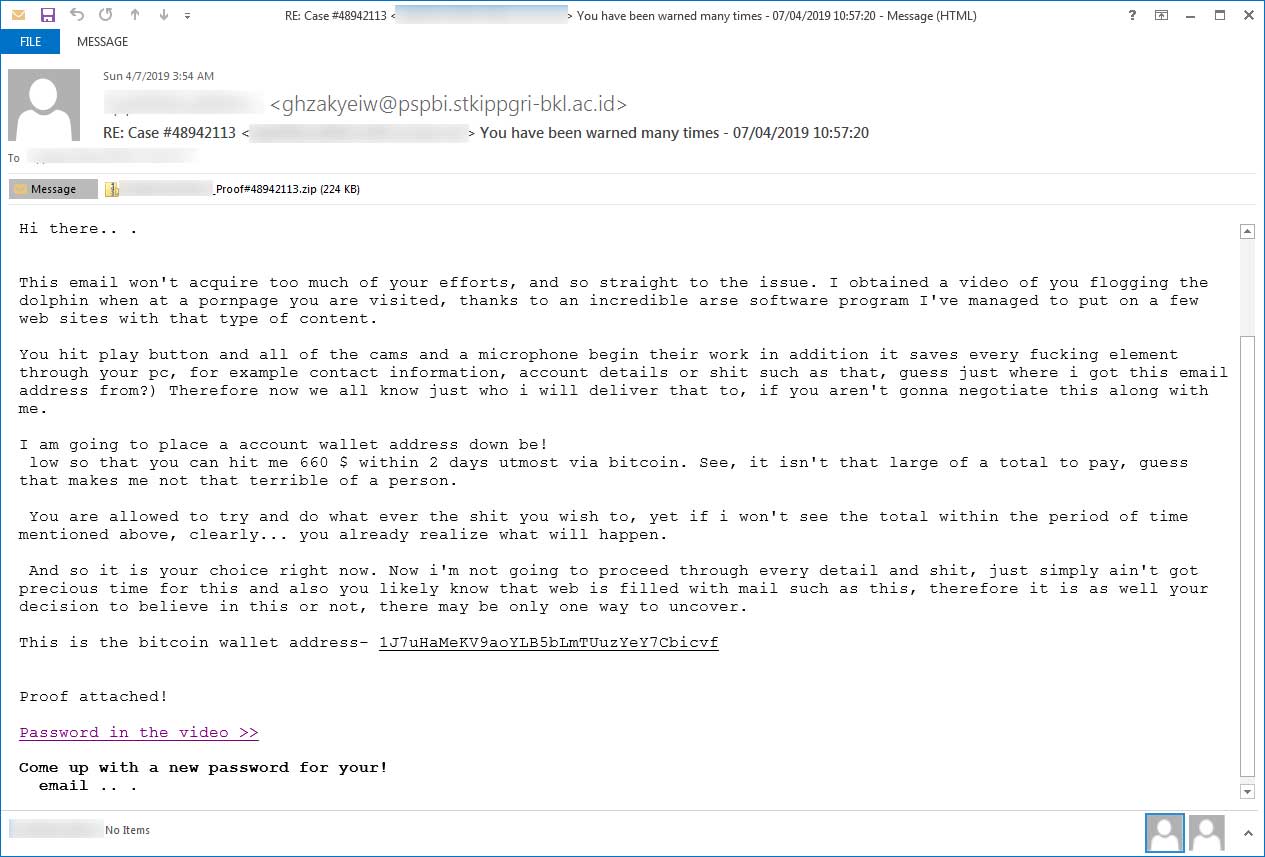
Не так давно список киберугроз пополнился мошенничеством, известным на сегодняшний день под названием sextortion — злоумышленники шантажируют пользователей под страхом публикации видео- или фотоматериалов, записанных во время посещения ими сайтов для взрослых. В новой подобной кампании злоумышленники рассылают защищенные паролем ZIP-файлы, это помогает придать шантажу более грозный вид.

В этих запароленных архивах, которые приходят вместе с угрозами по электронной почте, якобы находятся видеоролики, записанные в момент посещения жертвой сайтов для взрослых.

Злоумышленники рассчитывают, что имена файлов вкупе с невозможностью просмотреть их содержимое без пароля напугают пользователя в достаточной степени, чтобы он заплатил шантажистам деньги.

В противном случае мошенники угрожают жертве позором — порочащие их материалы будут разосланы членам их семьи, друзьям и знакомым. В этой кампании преступники требуют сумму $660 в биткоинах.

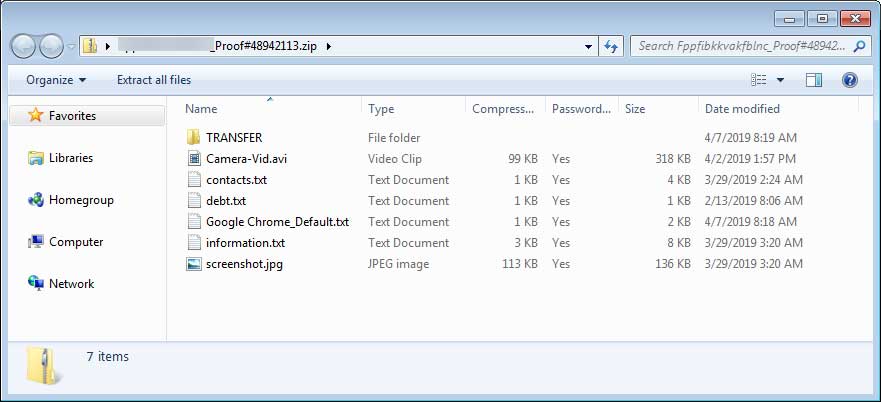
В запароленных архивах находятся файлы с именами Camera-Vid.avi, contacts.txt, debt.txt, Google_Chrome_Default.txt, information.txt и screenshot.jpg. По мнению атакующих, это должно напугать пользователей.

Злоумышленники, к слову, попытались заработать и на этом — жертве предлагается купить пароль от архивов за $50. Приобрести его можно на сайте cryptonator.com, куда ведет ссылка в письме.

Эксперты MyOnlineSecurity, первыми обнаружившие эту кампанию, призывают не забывать о том, что это всего лишь «развод», на который не стоит обращать внимание.

В феврале мы писали, что киберпреступники запустили новую вредоносную кампанию — пользователей убеждают в том, что один из самых популярных сайтов для взрослых Xvideos[.]com был взломан, в результате чего всех посетителей записывали посредством веб-камеры.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru