



Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Специалисты Emsisoft выпустили дешифратор, который поможет жертвам семейства шифровальщиков Planetary бесплатно вернуть свои файлы. Это семейство программ-вымогателей отметилось использованием названий планет в качестве расширения, которое добавляется к зашифрованным файлам.

Жертвы вымогателя Planetary отмечали, что к именам пострадавших файлов вредоносная программа добавляет следующие расширения: .mira, .yum, .Pluto или .Neptune. Если изначальное имя файла было test.jpg, после шифрования оно превращается в test.jpg.Neptune или test.jpg.mira.

Последний вариант шифровальщика используется исключительно расширение .mira — в честь вымышленной планеты из игры Xenoblade.

Чтобы расшифровать свои файлы с помощью выпущенного дешифратора, пользователи должны убедиться в том, что у них сохранился файл, в котором изложены требования злоумышленников.

Этот файл имеет имя !!!READ_IT!!!.txt, а располагается в каждой папке, где есть зашифрованные файлы. Также его можно найти на рабочем столе.

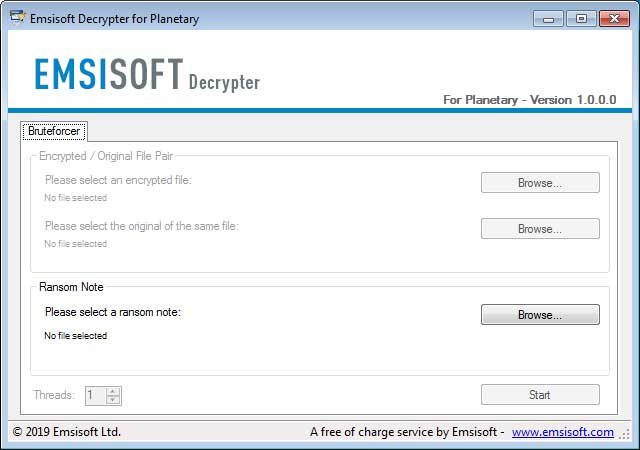
Для расшифровки файлов скачайте программу decrypt_Planetary.exe и сохраните ее на рабочем столе. После этого запустите файл с правами администратора. Далее появится окно программы, в котором вам будет предложено выбрать файл с требованиями преступников:

Выберите этот файл и нажмите кнопку «Start» — программа выдаст вам ключ расшифровки. Теперь можно нажать «OK», чтобы загрузить ключ в дешифратор.

Затем в следующем окне выберите съемные и встроенные диски, файлы на которых вы хотите расшифровать. Нажмите кнопку «Decrypt» — процесс расшифровки запустится.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru