



Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Пострадавшие от вымогателя Planetary могут бесплатно вернуть файлы

Специалисты Emsisoft выпустили дешифратор, который поможет жертвам семейства шифровальщиков Planetary бесплатно вернуть свои файлы. Это семейство программ-вымогателей отметилось использованием названий планет в качестве расширения, которое добавляется к зашифрованным файлам.

Жертвы вымогателя Planetary отмечали, что к именам пострадавших файлов вредоносная программа добавляет следующие расширения: .mira, .yum, .Pluto или .Neptune. Если изначальное имя файла было test.jpg, после шифрования оно превращается в test.jpg.Neptune или test.jpg.mira.

Последний вариант шифровальщика используется исключительно расширение .mira — в честь вымышленной планеты из игры Xenoblade.

Чтобы расшифровать свои файлы с помощью выпущенного дешифратора, пользователи должны убедиться в том, что у них сохранился файл, в котором изложены требования злоумышленников.

Этот файл имеет имя !!!READ_IT!!!.txt, а располагается в каждой папке, где есть зашифрованные файлы. Также его можно найти на рабочем столе.

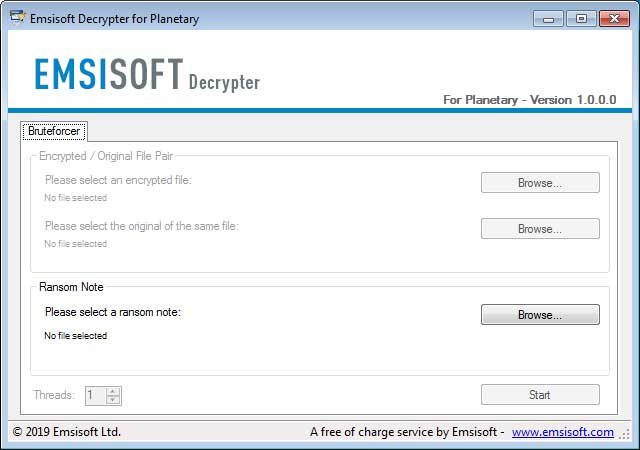
Для расшифровки файлов скачайте программу decrypt_Planetary.exe и сохраните ее на рабочем столе. После этого запустите файл с правами администратора. Далее появится окно программы, в котором вам будет предложено выбрать файл с требованиями преступников:

Выберите этот файл и нажмите кнопку «Start» — программа выдаст вам ключ расшифровки. Теперь можно нажать «OK», чтобы загрузить ключ в дешифратор.

Затем в следующем окне выберите съемные и встроенные диски, файлы на которых вы хотите расшифровать. Нажмите кнопку «Decrypt» — процесс расшифровки запустится.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru