



Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

HTML-стандарт под названием «hyperlink auditing» позволяет сайтам отслеживать клики по ссылкам. Ранее разработчики браузеров давали возможность отключить его, так как предполагалось, что он представляет определенный риск для конфиденциальности. Теперь все будет наоборот — в браузерах Safari, Chrome, Opera и Microsoft Edge нельзя будет отключить hyperlink auditing.

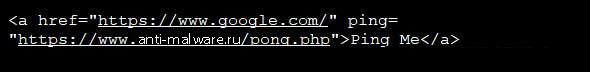
Как работает hyperlink auditing — создаются специальные ссылки, способные в случае перехода по ним пинговать конкретный URL. Этот пинг происходит в форме POST-запросов специальной веб-страницы, которая проверяет заголовок запроса, чтобы вычислить — на какой странице пользователь кликнул по ссылке.

Чтобы создать подобную ссылку, достаточно написать обычный тег URL, но также добавить переменную ping="[url]". Например:

Таким образом, пользователи видят обычную ссылку, не подозревая, что при переходе по ней информация будет отправлена на специальный URL. Только просмотрев исходный код страницы, пользователи увидят переменную ping=«[url]".

После получения POST-запроса скрипты могут проверить его заголовок, чтобы выяснить, на какой странице пользователь перешел по ссылке.

Теперь, судя по всему, отключить этот функционал в ближайших версиях популярных браузеров будет нельзя. Сообщается, что браузеры Safari 12.1 Chrome 74 Beta и Chrome 75 Canary не имеют возможности отключить hyperlink auditing.

У Firefox дела обстоят совершенно иначе — разработчики этого браузера по умолчанию отключают hyperlink auditing, однако оставляют возможность активировать эту функцию.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru