



Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Symantec обнаружила в Microsoft Store демонстрирующие порно приложения

Компания Symantec сообщает об обнаружении в официальном магазине Microsoft Store нежелательных программ, которые могут отображать порнографический или связанный с азартными играми контент.

«14 марта мы обнаружили 81 потенциально нежелательное приложение в магазине Microsoft Store. Некоторые из этих программ отображали порнографические картинки, другие — связанный с азартными играми контент», — пишет антивирусная компания в своем блоге.

«Часть этих приложений уже была удалена из магазина, однако большинство до сих пор доступны для загрузки».

Нежелательные приложения охватывают самые разные тематики: спорт, игры, новости, подсказки и так далее. В общей сложности их опубликовали более 30 разных разработчиков.

Чтобы ввести пользователей в заблуждение, потенциально вредоносные приложения маскировались под популярные программы, используя схожие имена. Вот несколько примеров имен мошеннических приложений: Wix Updates Application, Antivirus Avira App, Norton Antivirus Updates App, McAfee Antivirus Updates News, Tinder Dating Updates, Tips and Games и Grindr Updates.

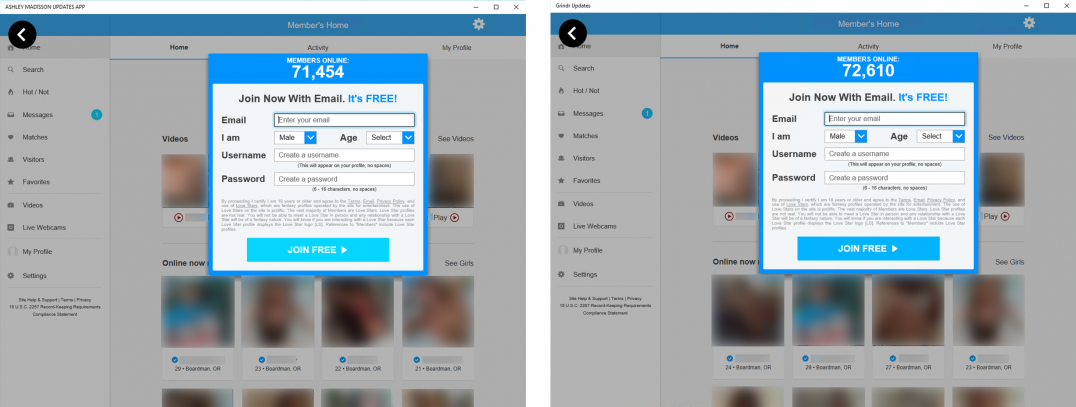
Специалисты Symantec обращают внимание на то, что эти приложения никак не связаны с популярными брендами или легитимными приложениями. При этом одни приложения отображали контент порнографического характера:

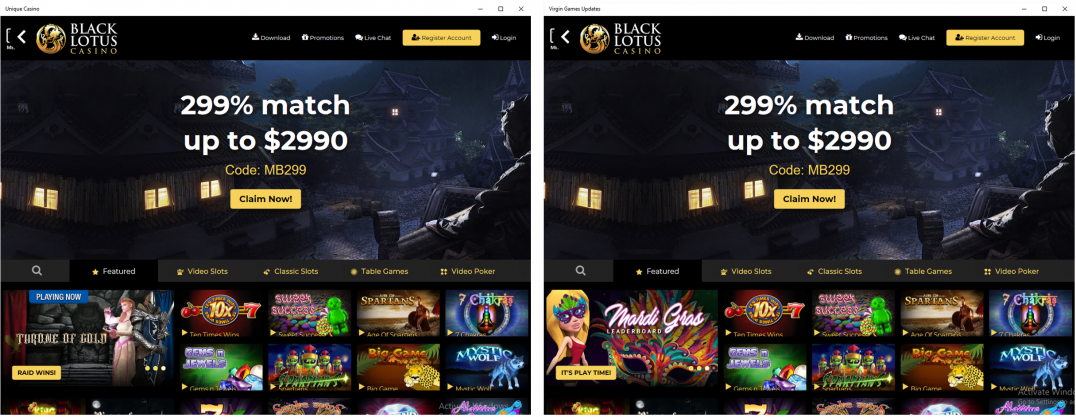
Другие же показывали пользователю содержимое, связанное с азартными играми:

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru