



iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

В официальном iOS-приложении WordPress был исправлен серьезный баг, который раскрывал сторонним сайтам токены аутентификации, принадлежащие аккаунтам пользователей. О выпуске патча сообщила компания Automattic, которая стоит за платформой WordPress.com.

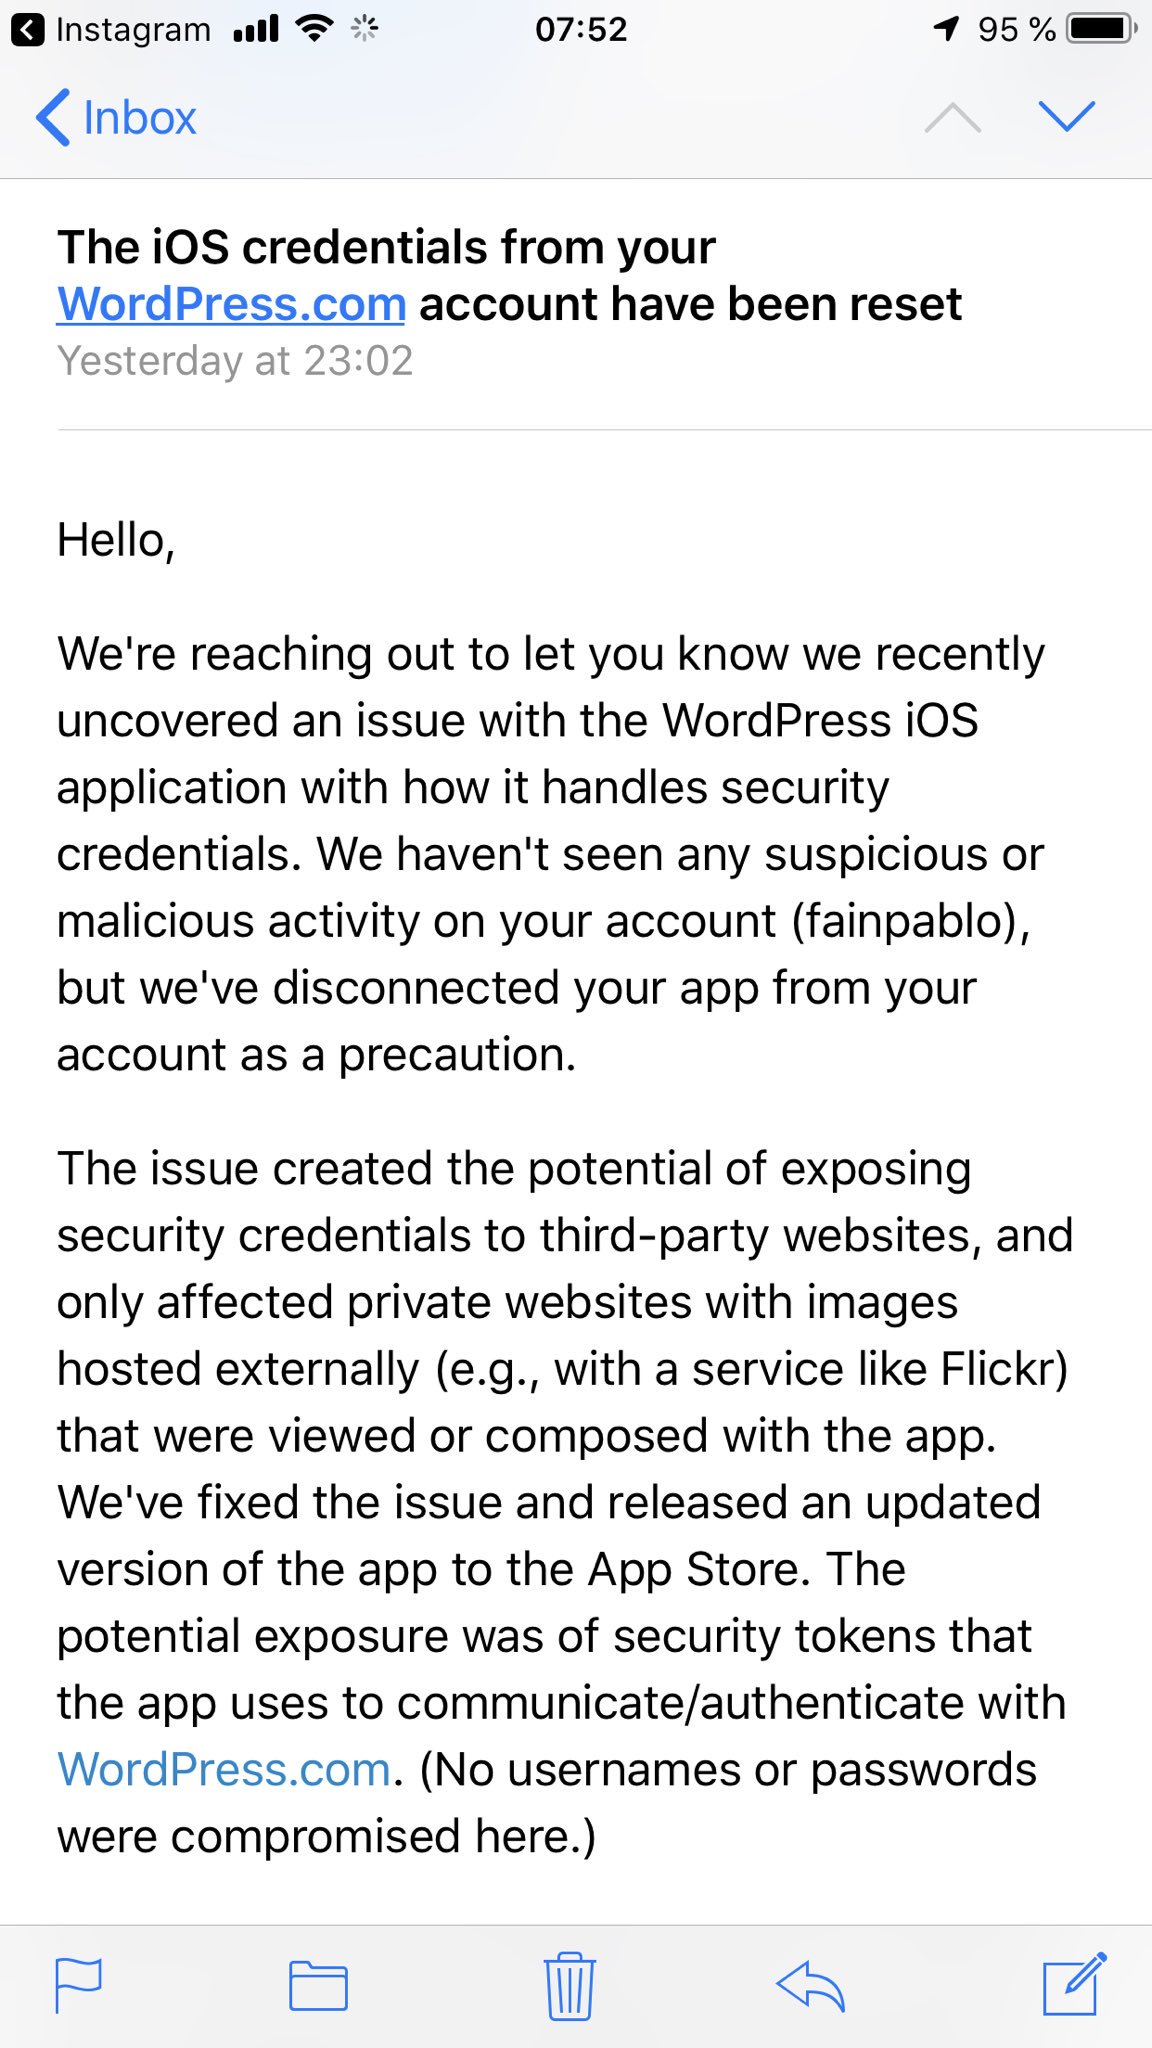
«Проблема безопасности создавала возможность раскрытия токенов сторонним сайтам. Мы исправили брешь и опубликовали обновленную версию приложения в магазине App Store», — сообщила компания в письме, которое было разослано пользователям.

В Automattic уточнили, что имена пользователей и пароли были вне зоны риска, раскрывались только токены, которые предназначены для коммуникации приложения с WordPress.com.

Проблема заключается еще и в том, что в логах некоторых сторонних сайтов могли остаться утекшие токены. В этом случае недобросовестные владельцы таких сайтов могут использовать их в своих целях.

Воспользовавшись этими токенами, можно получить доступ к аккаунтам пользователей без необходимости вводить учетные данные.

Automattic не предоставила никаких технических деталей бага, а также пока не сообщает о том, как ей удалось обнаружить проблему. С копией письма компании можно ознакомиться ниже (ее предоставил пользователь Twitter).

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru