



Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Киберпреступники используют скрытые директории скомпрометированных HTTPS-сайтов для хранения и распространения вредоносных программ. Об этом сообщили исследователи в области кибербезопасности из компании Zscaler.

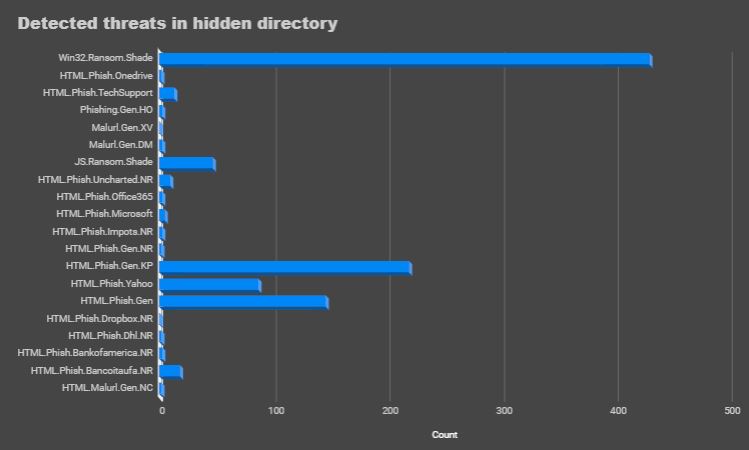
В ходе мониторинга вредоносной активности специалисты наткнулись на взломанные сайты на WordPress и Joomla, которые распространяли вымогатель Shade/Troldesh, злонамеренные майнеры, бэкдоры, а также выдавали фишинговые страницы.

В случае с WordPress проблемные ресурсы использовали версии с 4.8.9 по 5.1.1. Злоумышленникам удалось получить контроль над сайтами благодаря уязвимым версиям плагинов, тем оформления или софта на серверной стороне.

По словам исследователей, был отмечен один нюанс, который объединял все эти скомпрометированные сайты, — они использовали SSL-сертификаты, выданные центром Automatic Certificate Management Environment (ACME). То есть среди сертификатов были выданные Let’s Encrypt, GlobalSign, cPanel и DigiCert.

Оказалось, что киберпреступники использовали скрытую директорию HTTPS-сайтов для хранения вредоносных нагрузок. Такие каталоги используются для подтверждения владельца сайта.

В случае с HTTPS-сайтами, использующими ACME для управления SSL-сертификатами, администраторы помещают в эти директории уникальный токен. Это дает понять центру сертификации, что обратившийся действительно является владельцем сайта.

«Злоумышленники используют эти директории для хранения вредоносных программ и фишинговых страниц, пряча их от администраторов. Это довольно эффективная тактика, так как на большинстве сайтов эти папки присутствуют изначально. Кроме того, они скрыты», — пишут эксперты Zscaler.

Исследователи обнаружили в скрытых директориях файлы форматов HTML, ZIP и EXE, замаскированные под .jpg. А фишинговые страницы маскировались под следующие сервисы: Office 365, Microsoft, DHL, Dropbox, Bank of America, Yahoo, Gmail.

Напомним, что в прошлом месяце популярный плагин для движка WordPress был удален из официального репозитория. Речь идет о плагине Social Warfare, который содержит уязвимость, используемую киберпреступниками в реальных атаках.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru