



Игра престолов стала самым вредоносным сериалом

Игра престолов стала самым вредоносным сериалом

Игра престолов стала самым вредоносным сериалом

Давно известно, что киберпреступники любят использовать популярные темы для распространения вредоносных программ. Одной из таких тем являются различные телевизионные сериалы. Исследователи «Лаборатории Касперского» проанализировали статистику скачивания вредоносных файлов, что позволило определить самый «вирусный» сериал.

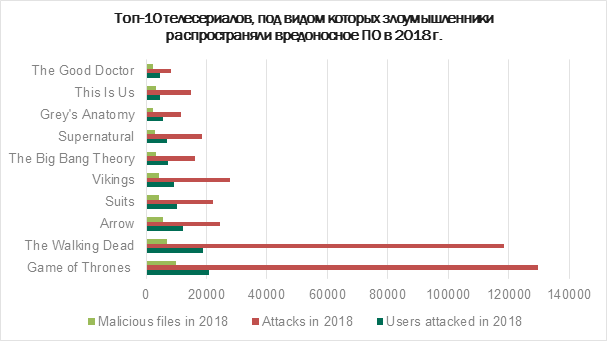
В итоге чаще всего злоумышленники маскировали вредоносные файлы под видом эпизодов сериала «Игра престолов». В прошлом году 17% всех заражений от мультимедийного контента приходится на долю именно этого сериала.

В 2017 году этот показатель был еще выше (22%), так как новые серии действительно выходили. Эксперты напоминают, что в 2018 году официальных релизов новых эпизодов «Игры престолов» не было.

По статистике исследователей, около 21 тысячи пользователей по всему миру стали жертвами вредоносных программ, которые маскировались под «Игру престолов». При этом киберпреступники прекрасно осведомлены о тенденциях, поэтому стараются спрятать как можно больше зловредов под видом первой и заключительной сериями каждого сезона. Рекордсменом стал самый первый эпизод сериала под названием «Зима близко».

«Лаборатория Касперского» в сумме зафиксировала 33 типа угроз и 505 различных семейств злонамеренных программ, распространяемых под прикрытием «Игры престолов».

Согласно отчету, наиболее популярными стали трояны, а за ними идут рекламные программы (адваре).

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru