



Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Уязвимости в Microsoft Office стали самыми эксплуатируемыми за 2018 год

Согласно исследованию, опубликованному Recorded Future, в 2018 году уязвимости в Microsoft Office стали излюбленными векторами для кибератак. Бреши именно в этом программном обеспечении предпочитают эксплуатировать киберпреступники.

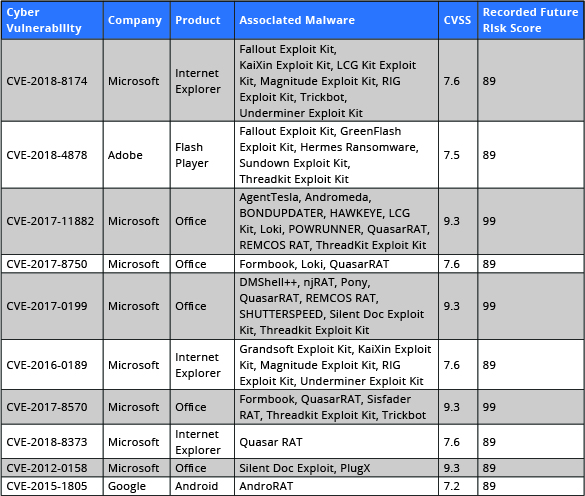
Согласно предоставленным Recorded Future данным, 8 из 10 эксплуатируемых в 2018 году уязвимостей были багами в Office. Дыры в Adobe Flash (второе место) и Android (десятое место) также являются популярными способами заражения устройств.

Специалисты отметили, что им также удалось обнаружить эксплойт для RCE-бага в Windows в таких наборах, как Fallout, KaiXin, LCG Kit, Magnitude, RIG, Trickbot и Underminer.

Исследователи Recorded Future обращают внимание на то, что уязвимости в браузерах теряют свою популярность среди киберпреступников. Это обусловлено, как считает Алан Лиска, аналитик Recorded Future, тем, что разработчики стали лучше защищать выпускаемые интернет-обозреватели.

В отчете компании также говорится о том, что в 2018 появилось всего пять новых наборов эксплойтов. Для примера — в 2017 их появилось 10, а в 2016 — 62.

Recorded Future опубликовали таблицу, на которой отражена статистика уязвимостей разного программного обеспечения:

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru