



Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет использования нашумевшей уязвимости в WinRAR. Это лишний повод напомнить всем пользователям — необходимо обновить свои версии WinRAR, так как устраняющий уязвимость патч уже давно вышел.

Как уже было упомянуто, новая вредоносная программа задействует эксплойт для бреши, которая способна привести к инъекции кода. Сама дыра присутствует в библиотеке WinRAR UNACEV2.DLL.

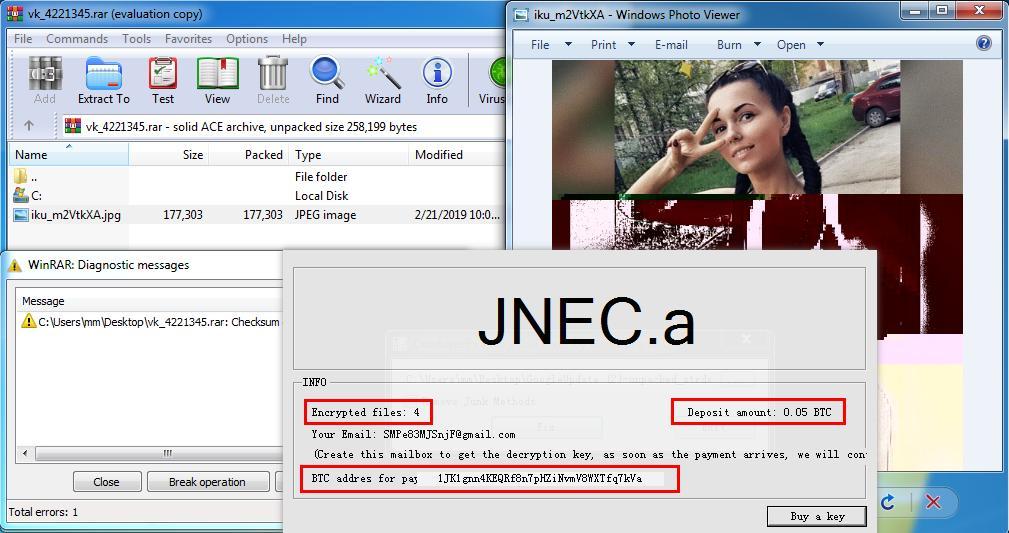
Что мы имеем в случае с вымогателем JNEC.a — пейлоад зловреда хранится в сжатом RAR-архиве. Как только жертва извлекает его, вредонос открывает поврежденную и неполную фотографию женщины.

Тем временем в фоновом режиме на компьютер пользователя копируется файл самого вымогателя JNEC.a, который тотчас начинает процесс шифрования файлов. Авторы данного шифровальщика выбрали необычный способ доставки ключа расшифровки.

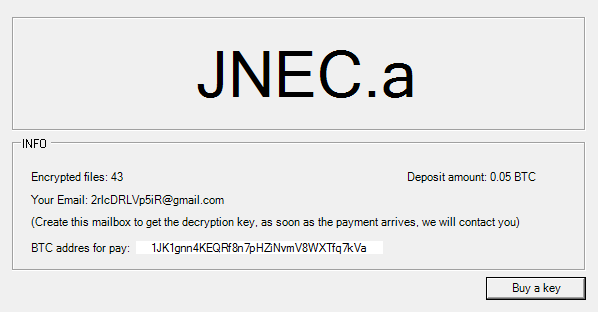
Пользователю выдается идентификатор Gmail ID, который нужно будет указать в процессе запроса ключа расшифровки.

Эксперты в области безопасности из 360 Threat Intelligence Center сообщают, что вымогатель распространяется в архиве с именем «vk_4221345.rar».

Злоумышленники требуют выкуп в биткоинах — 0,05 BTC ($198). В настоящий момент 28 антивирусов на VirusTotal детектируют файл JNEC.a.

Специалисты предупреждают — не платите выкуп. Проблема в том, что киберпреступники допустили ошибку в своей программе. Благодаря этой ошибке зашифрованные файлы нельзя восстановить.

На прошлой неделе мы писали, что различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru