



Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет дыры в WinRAR

Новый вымогатель JNEC.a распространяется за счет использования нашумевшей уязвимости в WinRAR. Это лишний повод напомнить всем пользователям — необходимо обновить свои версии WinRAR, так как устраняющий уязвимость патч уже давно вышел.

Как уже было упомянуто, новая вредоносная программа задействует эксплойт для бреши, которая способна привести к инъекции кода. Сама дыра присутствует в библиотеке WinRAR UNACEV2.DLL.

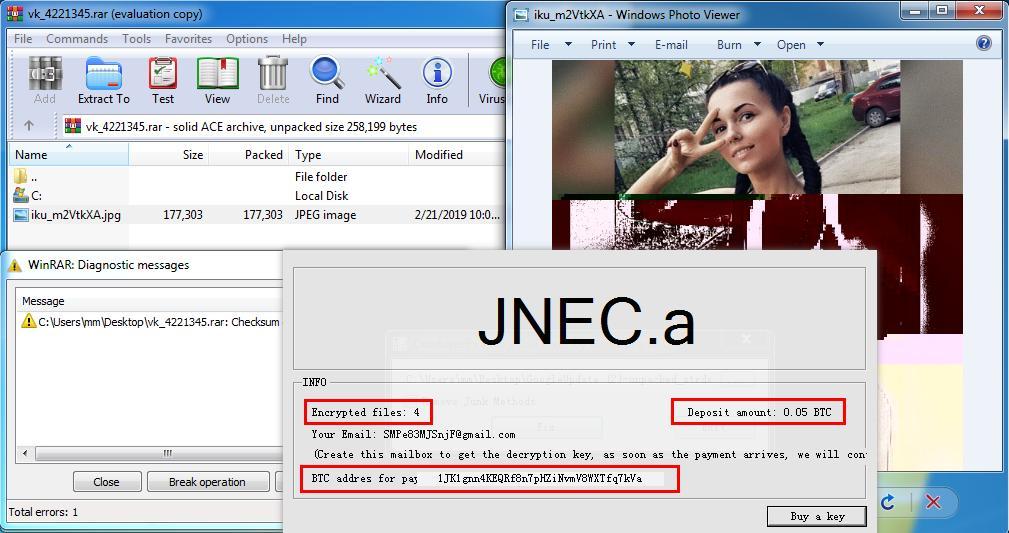
Что мы имеем в случае с вымогателем JNEC.a — пейлоад зловреда хранится в сжатом RAR-архиве. Как только жертва извлекает его, вредонос открывает поврежденную и неполную фотографию женщины.

Тем временем в фоновом режиме на компьютер пользователя копируется файл самого вымогателя JNEC.a, который тотчас начинает процесс шифрования файлов. Авторы данного шифровальщика выбрали необычный способ доставки ключа расшифровки.

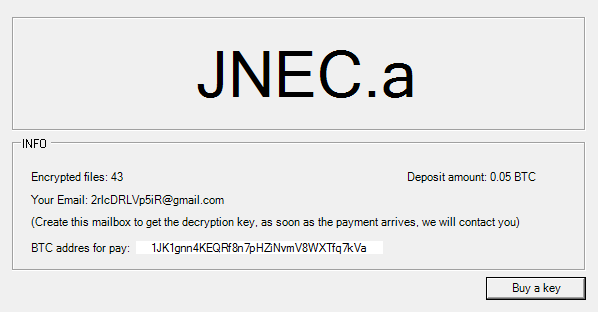
Пользователю выдается идентификатор Gmail ID, который нужно будет указать в процессе запроса ключа расшифровки.

Эксперты в области безопасности из 360 Threat Intelligence Center сообщают, что вымогатель распространяется в архиве с именем «vk_4221345.rar».

Злоумышленники требуют выкуп в биткоинах — 0,05 BTC ($198). В настоящий момент 28 антивирусов на VirusTotal детектируют файл JNEC.a.

Специалисты предупреждают — не платите выкуп. Проблема в том, что киберпреступники допустили ошибку в своей программе. Благодаря этой ошибке зашифрованные файлы нельзя восстановить.

На прошлой неделе мы писали, что различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Подпишитесь на новости

В центре Москвы могут ограничить мобильный интернет 27-29 октября

Мобильному интернету в центре Москвы приготовили три дня возможных ограничений. Минцифры предупредило, что 27-29 октября передача данных может работать с ограничениями в пределах Третьего транспортного кольца. Причина — обеспечение безопасности во время двух международных саммитов.

Расписание и условия ведомство опубликовало в официальном сообщении Минцифры.

27 и 28 октября ограничения возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск.

По заявлению министерства, голосовая связь, домашний интернет и Wi-Fi продолжат работать в штатном режиме. Через мобильную сеть должны оставаться доступны наиболее востребованные и социально значимые сайты и сервисы из «белого списка».

Ограничения связаны с восьмым саммитом Форума стран — экспортёров газа и третьим саммитом «Россия — Африка». Первый проходит 27 октября, второй — 28-29 октября.

Если работа или поездки завязаны на мобильную передачу данных, нужные документы, адреса и карты лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru