



Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

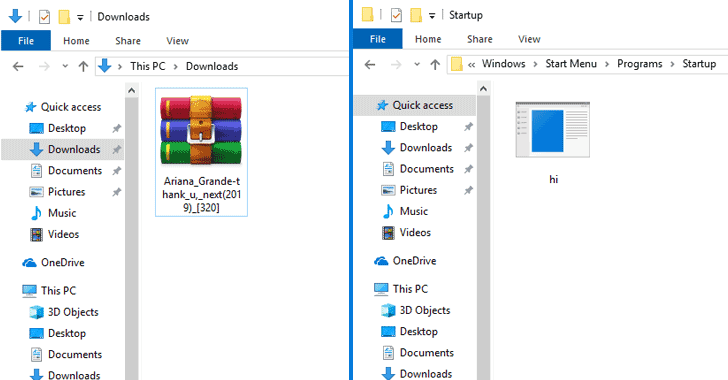
Различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Именно благодаря отсутствию автоматических обновлений миллионы пользователей по всему миру все еще находятся в опасности. Согласитесь, не все рядовые юзеры в курсе обнаруженных уязвимостей, для которых необходимо установить патчи.

Напомним, что уязвимость CVE-2018-20250 была устранена с выходом WinRAR версии 5.70 beta 1. Все предыдущие версии архиватора, выпущенные за последние 19 лет, уязвимы.

Чтобы получить полный контроль над компьютером жертвы, атакующему нужно всего лишь заставить ее открыть специально созданный вредоносный архив. Следовательно, эту уязвимость довольно легко использовать, а последствия для пользователя окажутся крайне печальными.

Эта брешь приобрела невероятную популярность среди киберпреступников различного уровня. Специалисты McAfee насчитали более чем 100 уникальных эксплойтов, и эта цифра постоянно растет.

Еще раз настоятельно рекомендуем всем пользователям в обязательном порядке скачать и установить вышедший патч, который убережет вашу систему от вторжения злоумышленников.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru