



Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

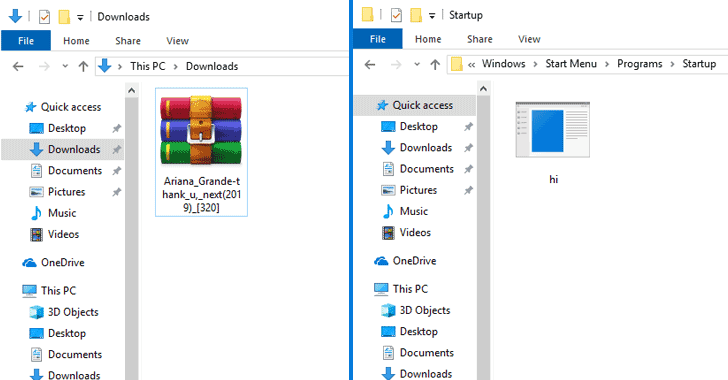
Различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Именно благодаря отсутствию автоматических обновлений миллионы пользователей по всему миру все еще находятся в опасности. Согласитесь, не все рядовые юзеры в курсе обнаруженных уязвимостей, для которых необходимо установить патчи.

Напомним, что уязвимость CVE-2018-20250 была устранена с выходом WinRAR версии 5.70 beta 1. Все предыдущие версии архиватора, выпущенные за последние 19 лет, уязвимы.

Чтобы получить полный контроль над компьютером жертвы, атакующему нужно всего лишь заставить ее открыть специально созданный вредоносный архив. Следовательно, эту уязвимость довольно легко использовать, а последствия для пользователя окажутся крайне печальными.

Эта брешь приобрела невероятную популярность среди киберпреступников различного уровня. Специалисты McAfee насчитали более чем 100 уникальных эксплойтов, и эта цифра постоянно растет.

Еще раз настоятельно рекомендуем всем пользователям в обязательном порядке скачать и установить вышедший патч, который убережет вашу систему от вторжения злоумышленников.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru