



Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Именно благодаря отсутствию автоматических обновлений миллионы пользователей по всему миру все еще находятся в опасности. Согласитесь, не все рядовые юзеры в курсе обнаруженных уязвимостей, для которых необходимо установить патчи.

Напомним, что уязвимость CVE-2018-20250 была устранена с выходом WinRAR версии 5.70 beta 1. Все предыдущие версии архиватора, выпущенные за последние 19 лет, уязвимы.

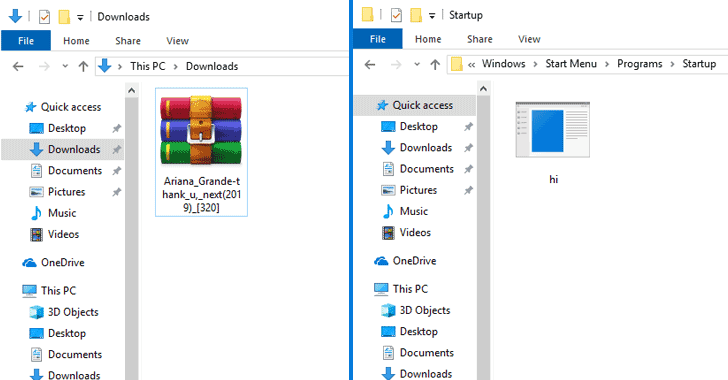
Чтобы получить полный контроль над компьютером жертвы, атакующему нужно всего лишь заставить ее открыть специально созданный вредоносный архив. Следовательно, эту уязвимость довольно легко использовать, а последствия для пользователя окажутся крайне печальными.

Эта брешь приобрела невероятную популярность среди киберпреступников различного уровня. Специалисты McAfee насчитали более чем 100 уникальных эксплойтов, и эта цифра постоянно растет.

Еще раз настоятельно рекомендуем всем пользователям в обязательном порядке скачать и установить вышедший патч, который убережет вашу систему от вторжения злоумышленников.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru