



Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Команда исследователей из Emsisoft наткнулась на новую кампанию, в ходе которой злоумышленники распространяли программу-вымогатель, получившую название BigBobRoss. К счастью, специалистам удалось обнаружить уязвимость в коде шифровальщика, что позволило создать дешифратор, который вернет файлы пользователей бесплатно.

Согласно имеющимся данным, шифровальщик BigBobRoss атакует пользователей Comcast Business. Эксперты рекомендуют всем пострадавшим не платить выкуп, а скачать бесплатный дешифратор, который вернет ваши файлы в прежнее состояние.

BigBobRoss написан на C++ с использованием QT. Для шифрования файлов вредонос задействует алгоритм AES-128 ECB, при этом расширение файлов меняется на «.obfuscated».

Некоторые варианты вымогателя также добавляют идентификатор жертвы к имени файла. Записка с требованием выкупа находится в файле «Read Me.txt», в нем пользователя инструктируют написать на адрес BigBobRoss@computer4u.com.

Внимание! Чтобы дешифратор успешно отработал, требования с выкупом необходимо оставить на компьютере.

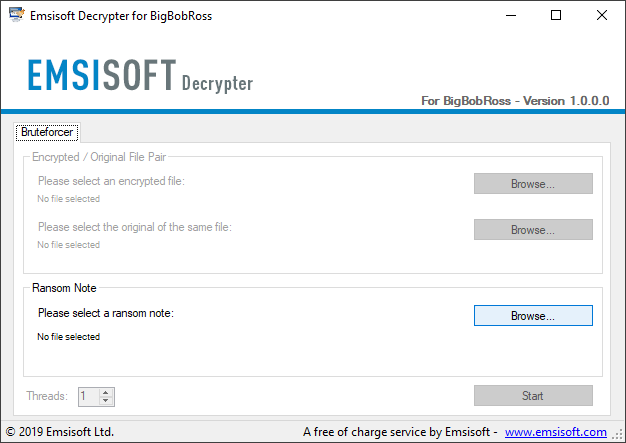
Вот небольшая инструкция по использованию дешифратора:

  1. Скачайте Emsisoft BigBobRoss Decrypter.
  2. Запустите исполняемый файл и примите лицензионное соглашение.
  3. Нажмите «Browse» и выберите файл с требованиями выкупа, который должен быть размещен на вашем компьютере.
  4. Нажмите «Start», чтобы запустить расшифровку ваших файлов.
  5. Готово!
Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru