



Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Посторонний пробел в HTTP-ответах, отправляемых веб-серверами, которые находятся под контролем киберпреступников, последние полтора года позволял исследователям Fox-IT достаточно легко идентифицировать эти вредоносные серверы.

А причиной этому стал факт использования злоумышленниками коммерческого инструмента Cobalt Strike, который предназначен для пентестов (тестирования на проникновение).

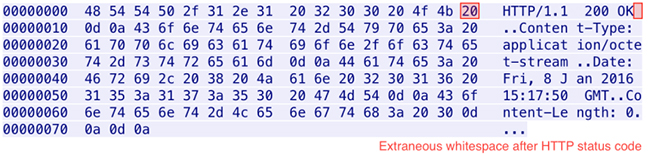
Одна из задач, которая реализуется за счет использования Cobalt Strike, — осуществление таргетированных атак. Используемая киберпреступниками версия содержала нетипичный лишний пробел, который можно было наблюдать в ответах сервера.

«По иронии судьбы Cobalt Strike, предназначенный изначально для симуляции действий киберпреступников, был взят на вооружение самими киберпреступниками. Среди использующих этот фреймворк злоумышленников можно выделить следующие группы: Navigator/FIN7, APT29», — пишут исследователи Fox-IT.

Вся суть исследования Fox-IT заключалась в изучении коммуникации вредоносного пейлоада с командным сервером C&C. Эксперты отметили наличие лишнего пробела в ответах командных центров. Это позволило «маркировать» все серверы, принадлежащие атакующим.

Однако с января 2019 года ситуация осложнилась выходом новой версии Cobalt Strike (v3.1.3). В ней разработчики избавились от этого бага.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru