



Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Посторонний пробел в HTTP-ответах, отправляемых веб-серверами, которые находятся под контролем киберпреступников, последние полтора года позволял исследователям Fox-IT достаточно легко идентифицировать эти вредоносные серверы.

А причиной этому стал факт использования злоумышленниками коммерческого инструмента Cobalt Strike, который предназначен для пентестов (тестирования на проникновение).

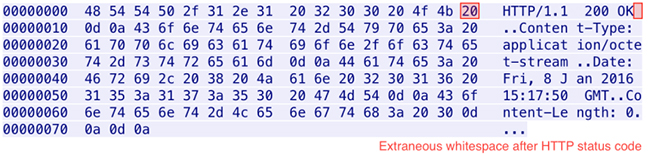
Одна из задач, которая реализуется за счет использования Cobalt Strike, — осуществление таргетированных атак. Используемая киберпреступниками версия содержала нетипичный лишний пробел, который можно было наблюдать в ответах сервера.

«По иронии судьбы Cobalt Strike, предназначенный изначально для симуляции действий киберпреступников, был взят на вооружение самими киберпреступниками. Среди использующих этот фреймворк злоумышленников можно выделить следующие группы: Navigator/FIN7, APT29», — пишут исследователи Fox-IT.

Вся суть исследования Fox-IT заключалась в изучении коммуникации вредоносного пейлоада с командным сервером C&C. Эксперты отметили наличие лишнего пробела в ответах командных центров. Это позволило «маркировать» все серверы, принадлежащие атакующим.

Однако с января 2019 года ситуация осложнилась выходом новой версии Cobalt Strike (v3.1.3). В ней разработчики избавились от этого бага.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru