



Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Всего лишь три дня понадобилось киберпреступникам, чтобы начать использовать свежую уязвимость в системе управления контентом Drupal в реальных атаках на веб-сайты. К счастью, патч для этой проблемы уже готов, поэтому владельцам ресурсов рекомендуется как можно скорее обновить свои движки.

О соответствующих атаках сообщили специалисты компании Imperva. Злоумышленники пытаются заразить уязвимые сайты и разместить на них код JavaScript для майнинга криптовалюты — CoinIMP.

Этот скрипт схож по своим функциям с популярным Coinhive — он позволяет добывать цифровую валюту Monero за счет ресурсов посетителей зараженного сайта.

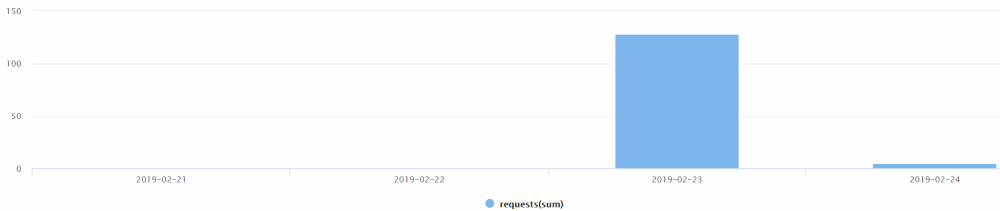
По словам Imperva, атаки начались 23 февраля, через три дня после выхода патча для уязвимости CVE-2019-6340, а также спустя два дня после того, как PoC-код был опубликован в Сети.

Специалисты Imperva зафиксировали сотни атак, которые взяли за основу общедоступный эксплойт. Это в очередной раз доказывает, что публикация кода proof-of-concept идет на руку больше злоумышленникам, чем владельцам сайтов.

На прошлой неделе мы писали о критической дыре в Drupal. Уязвимость оказалась настолько серьезной, что команда Drupal решила предупредить администраторов сайтов за день до выхода обновлений.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru