



B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

Обнаруженный недавно вымогатель B0r0nt0K заражает серверы как на Linux, так и на Windows. Однако поражает в этом случае другое — сумма выкупа, которую злоумышленник требует у своих жертв. За возврат всех файлов в первоначальное состояние киберпреступник просит $75 000 в биткоинах.

Впервые об этом вредоносе сообщил участник форума BleepingComputer, который утверждал, что его веб-сайт, запущенный на Ubuntu 16.04, оказался заражен. Зловред шифровал файлы жертвы, добавляя к ним расширение .rontok.

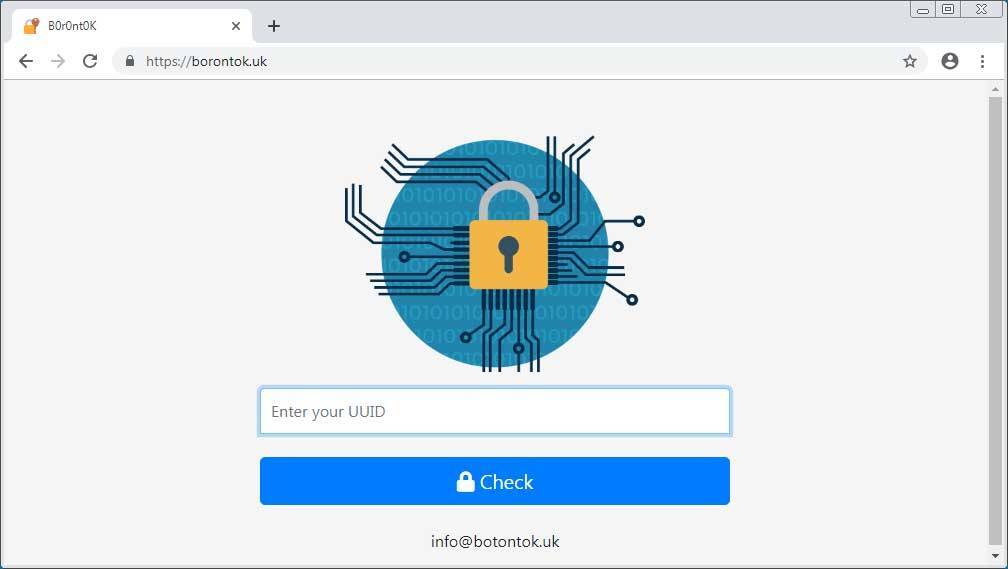
Пользователь поделился ссылкой на сайт, который злоумышленник использует для оплаты выкупа. Он был размещен в домене https://borontok.uk/. Чтобы попасть на этот сайт, пользователю сначала необходимо ввести свой уникальный идентификатор.

Как рассказал популярный исследователь вредоносных программ Майкл Гиллеспи, B0r0nt0K кодирует зашифрованные данные в base64.

«Имена пострадавших файлов также изменяются: вредонос кодирует имя в base64, далее происходит URL-кодировка, а в конце добавляется расширение .rontok. Вот пример имени зашифрованного файла — zmAAwbbilFw69b7ag4G4bQ%3D%3D.rontok», — говорится в анализе зловреда.

Если пользователь введет свой идентификатор на сайте для оплаты, ему будут предоставлены соответствующие инструкции по оплате выкупа. Эксперты обращают внимание, что злоумышленник, возможно, хочет поторговаться.

В исходном коде сайта исследователи нашли строку «вьетнамский хакер», что может указывать на то, что злоумышленник, стоящий за B0r0nt0K, из Вьетнама.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru