



Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

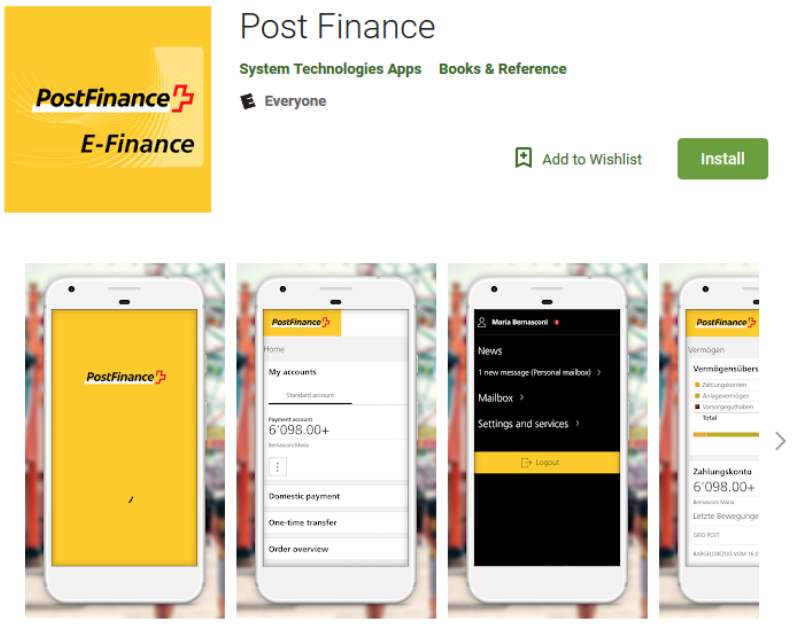
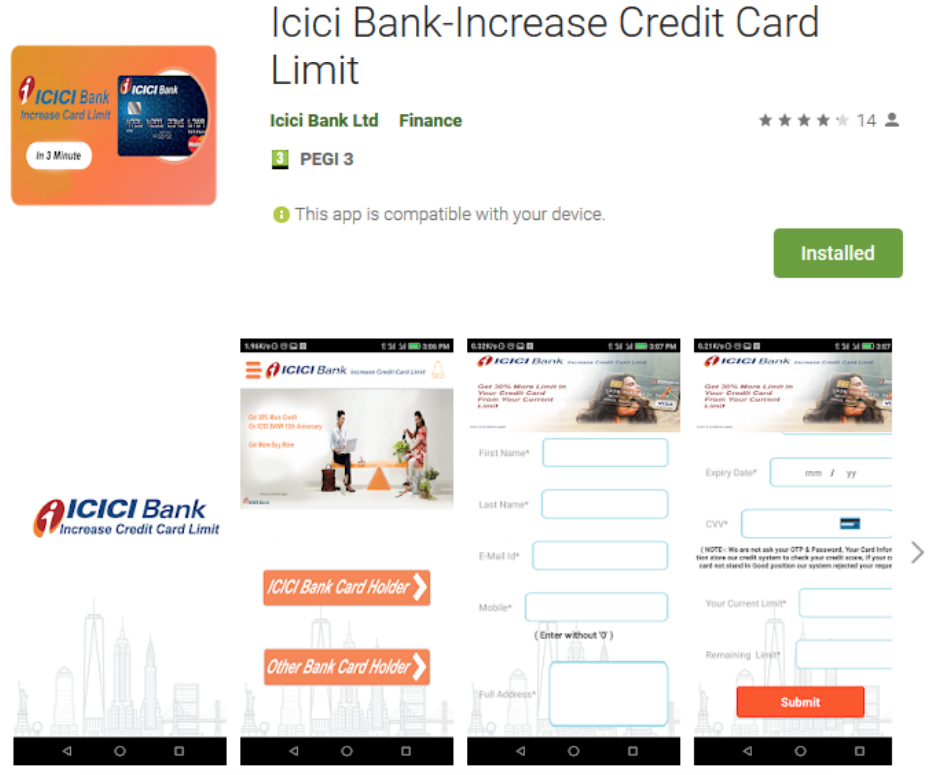
Очередная волна фейковых банковских приложений для мобильной операционной системы Android привлекла внимание исследователей антивирусной компании ESET. Авторы маскировали их под официальные программы, целью этих приложений была кража денег со счетов пользователей.

Специалисты придерживаются мнения, что такие программы часто недооцениваются из-за относительно простой технической реализации.

Эксперт ESET Лукас Стефанко, изучивший современные угрозы для Android, пришел к выводу, что самыми распространенными являются банковские приложения и трояны, предназначенные для пользователей этой операционной системы.

В опубликованном исследовании (PDF) Стефанко уделил много внимания методам и уловкам, к которым прибегают современные киберпреступники.

«Анализ двух банковских вредоносных программ, найденных в Google Play, показал, что простые приложения-подделки имеют ряд преимуществ перед банковскими троянами, которых все так опасаются», — пишет специалист.

Исследователи утверждают, что у этих фейковых приложений есть серьезное преимущество — они довольно правдоподобно копируют легитимные банковские программы.

Невнимательный пользователь вполне может не распознать подвох, скачать и установить вредоносное приложение. Как правило, такие программы работают, не вызывая подозрений пользователя.

«Долгое время трояны рассматривались в качестве одной из главных угроз для пользователей Android, тогда как фальшивые банковские приложения упускались из виду из-за их ограниченных возможностей. Мы убеждены, что поддельные программы могут быть эффективнее троянов при опустошении банковских счетов», — заключает Стефанко.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru