



Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

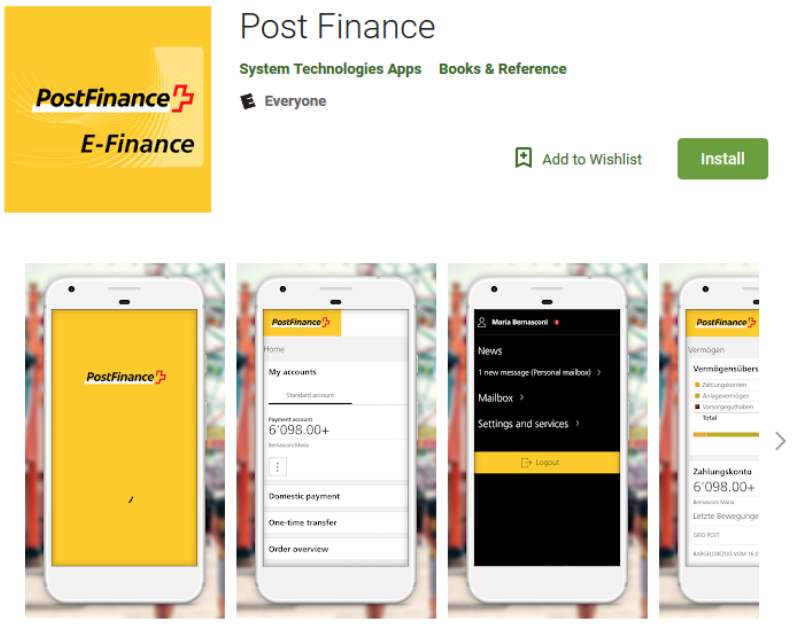
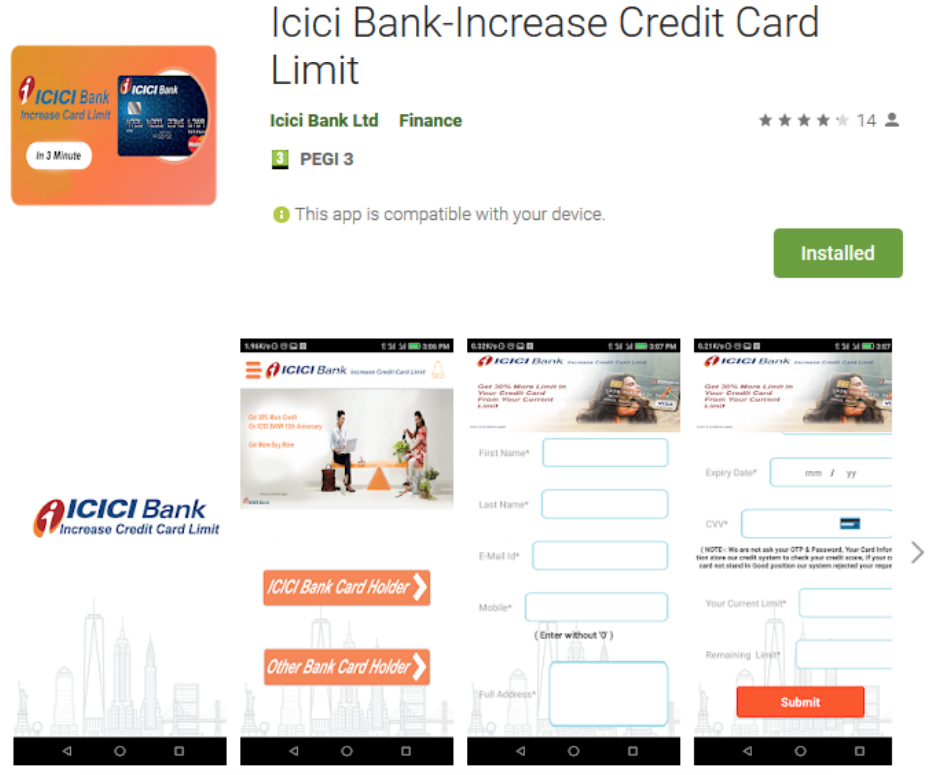
Очередная волна фейковых банковских приложений для мобильной операционной системы Android привлекла внимание исследователей антивирусной компании ESET. Авторы маскировали их под официальные программы, целью этих приложений была кража денег со счетов пользователей.

Специалисты придерживаются мнения, что такие программы часто недооцениваются из-за относительно простой технической реализации.

Эксперт ESET Лукас Стефанко, изучивший современные угрозы для Android, пришел к выводу, что самыми распространенными являются банковские приложения и трояны, предназначенные для пользователей этой операционной системы.

В опубликованном исследовании (PDF) Стефанко уделил много внимания методам и уловкам, к которым прибегают современные киберпреступники.

«Анализ двух банковских вредоносных программ, найденных в Google Play, показал, что простые приложения-подделки имеют ряд преимуществ перед банковскими троянами, которых все так опасаются», — пишет специалист.

Исследователи утверждают, что у этих фейковых приложений есть серьезное преимущество — они довольно правдоподобно копируют легитимные банковские программы.

Невнимательный пользователь вполне может не распознать подвох, скачать и установить вредоносное приложение. Как правило, такие программы работают, не вызывая подозрений пользователя.

«Долгое время трояны рассматривались в качестве одной из главных угроз для пользователей Android, тогда как фальшивые банковские приложения упускались из виду из-за их ограниченных возможностей. Мы убеждены, что поддельные программы могут быть эффективнее троянов при опустошении банковских счетов», — заключает Стефанко.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru